Die dunkle Seite des Webs zu Ihrem Vorteil nutzen
Donnerstag, 26. November, 16:00 MEZ, live auf Zoom und auf Englisch. Palo Stacho zeigt, wie Dual-Use-OSINT mit Social Engineering Radar, Attack Template Feed und Vulnerability Profiles zu besserem Risikoverhalten führt.

Dreissig Minuten: eine Keynote, ein Interview und Ihre Fragen.
- 01Die KeynotePalo Stacho zeigt, warum die meisten Angriffe beim Verhalten ansetzen und wie die offenen Quellen der Angreifer zu besseren Gewohnheiten führen. Beispiel: der Berliner Hack, live im Tool.
- 02Das InterviewPalo spricht mit dem Erfinder des Social Engineering Radar, zum Schluss mit einem ersten Blick auf das Radar, Attack Template Feed und Vulnerability Profiles.
- 03Ihre FragenOffene Fragerunde aus dem Publikum an beide Referenten. Bringen Sie den Angriff mit, der Ihr Team am meisten beschäftigt. Danach ein kurzer Abschluss.
Wie aus einer Schlagzeile eine Übung wird
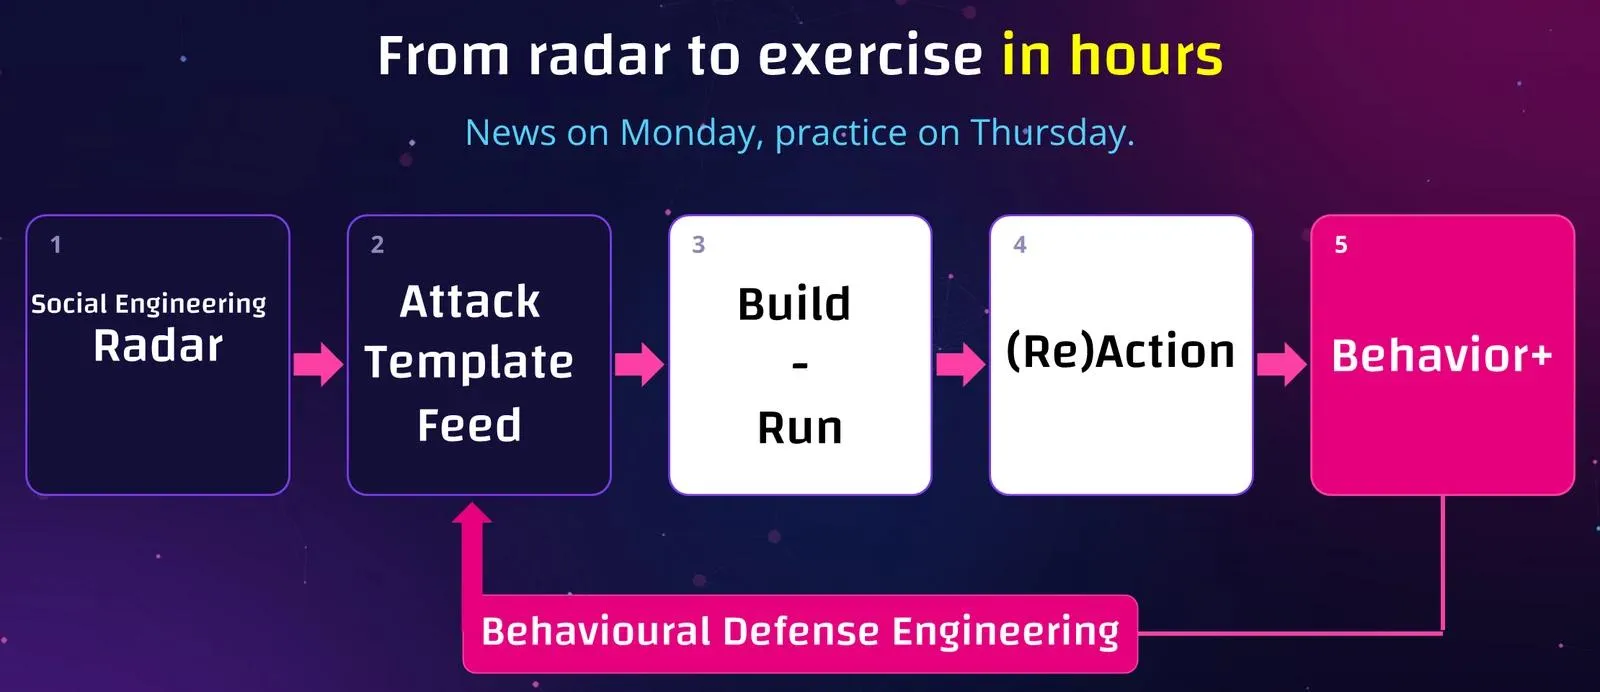
Diesen Kreislauf zeigt Palo am 26. November. Das Radar erkennt einen Angriff, der Feed macht daraus eine Vorlage, und Sie führen sie aus. Jede Reaktion prägt dann die nächste Runde.
Vishing im Detail
Sebastian Münster und Joël Waldmüller über Sprachangriffe. Warum man einer Stimme schwerer misstraut als einer E-Mail, wie eine geklonte Stimme am Telefon klingt und wie eine Omnichannel-Simulation entwickelt und gesteuert wird. 38 Minuten.
Frühere Sessions dieses Jahres, in voller Länge.
Der Start von Behavioral Defense Engineering im Juni und der Kunden- und Partner-Rückblick im Februar.
Der Start von Behavioral Defense Engineering
Die Session, mit der die Kategorie eingeführt wurde, samt der Forschung dahinter. Dr. Carlo Pugnetti vom Departement Wirtschaft der Hochschule Luzern präsentiert die Studienergebnisse. Danach geht die Session den ganzen Kreislauf durch, von der gemeldeten Nachricht bis zum trainierten Reflex.
- Einführung in Behavioral Defense Engineering
- Studienergebnisse, präsentiert von Dr. Carlo Pugnetti, Hochschule Luzern (HSLU)
- Ein Vormittag mit einem SOC-Engineer als Praxisbeispiel
- Eine Omnichannel-Vishing-Demo
- Fragen aus dem Publikum
Rückblick, Neuigkeiten und Ausblick
Was im vergangenen Jahr erschienen ist, eine Demo der neueren Funktionen und wohin sich die Plattform entwickelt. Zwanzig Minuten, anschliessend Fragen.
- Was sich im Jahr getan hat
- Live-Demo mehrerer Funktionen
- Wie sich die Plattform weiterentwickelt
- Fragen und eine Abstimmung darüber, was als Nächstes gebaut wird
Muss ich mich registrieren, um zuzusehen?
Wo finde ich die Studie aus der Launch-Session?
Was ist seit dem Rückblick im Februar erschienen?
Wo sehe ich, wie Vishing-Übungen funktionieren?
Sessions gesehen? Erleben Sie dieselben Angriffe in Ihrer eigenen Umgebung.
Eine 30-minütige Demo der Übungen aus diesen Aufzeichnungen, per E-Mail, SMS oder als Stimme am Telefon.