Zum Inhalt springen
Simulation

Üben Sie mit den Angriffen, die wirklich ankommen.

Eine veraltete Vorlagenbibliothek trainiert Mitarbeitende auf das Phishing vom letzten Jahr. Cyberdise erstellt Übungen nach den Taktiken, die Angreifer heute einsetzen, per E-Mail und SMS und in den Sprachen, in denen Ihre Mitarbeitenden arbeiten.
~60 %
besseres Risikoverhalten nach KI-Spearphishing-Übungen
AISP-Studie, IFZ Luzern und Cyberdise AG, N = 539
KI-Spearphishing
personalisiert und skalierbar
Website-Kloner
realistische Landingpages
Mehrsprachige Bibliothek
mit KI-Übersetzung
Ein Lagerteamleiter in einer Warnweste liest eine Nachricht auf seinem Smartphone.

Die E-Mail am Schreibtisch, die SMS auf dem Heimweg.

Angreifer erreichen Menschen dort, wo sie gerade hinschauen. Ihre Übungen sollten das auch. Mit Cyberdise steuern Sie E-Mail und SMS an einem Ort, statt mit vier Tools, die nicht miteinander reden. SMS werden über Ihre eigene Absendernummer versendet, und in Microsoft 365 kann die E-Mail direkt im Posteingang landen.

  • E-Mail- und SMS-Köder, einschliesslich QR-Codes
  • Dateneingabe-, Hyperlink- und Datei-Szenarien, mit Dateilinks auf Ziele Ihrer Wahl
  • Double-Barrel- und Multi-Attack-Kampagnen
  • Website-Kloner, Landingpages und eigene Fehlerseiten
  • Eigene, geschlechtsspezifische und KI-Variablen
Leistungsumfang der Produkte vergleichen

Eine Aussendienstmitarbeiterin steht neben ihrem Auto und liest zwei Nachrichten, die im Abstand von einer Minute eingegangen sind, während ein Kollege hinter ihr Ausrüstung aus dem Kofferraum hebt
Die Belege

Übungen verändern das Verhalten, Training die Einstellung. Sie brauchen beides.

~60 %weniger riskante Klicks nach KI-Spearphishing-Übungen gegenüber dem Ausgangswert
8,9 %besuchten nach KI-Spearphishing die schädliche Website (Ausgangswert: 22,6 %)
539Teilnehmende in vier randomisierten Kohorten, November 2024 bis Juni 2025

Quelle: AISP-Studie

KI-gestützt

Realistisch, ohne eine Woche Handarbeit.

KI-Assistent für Phishing-ÜbungenErstellt anhand Ihres Briefings die Nachricht und eine erste Version der Landingpage.
Spearphishing-SimulationPersonalisierte Übungen per E-Mail oder SMS auf Basis autorisierter OSINT-Daten: die Massnahme, die sich in der AISP-Studie als am wirksamsten erwies.
Pro Empfänger einzigartigAus einer Vorlage schreibt die KI für jede Person in der Kampagne eine eigene Nachricht.
Personalisiert

Eine Vorlage, eine eigene Nachricht für jede Person.
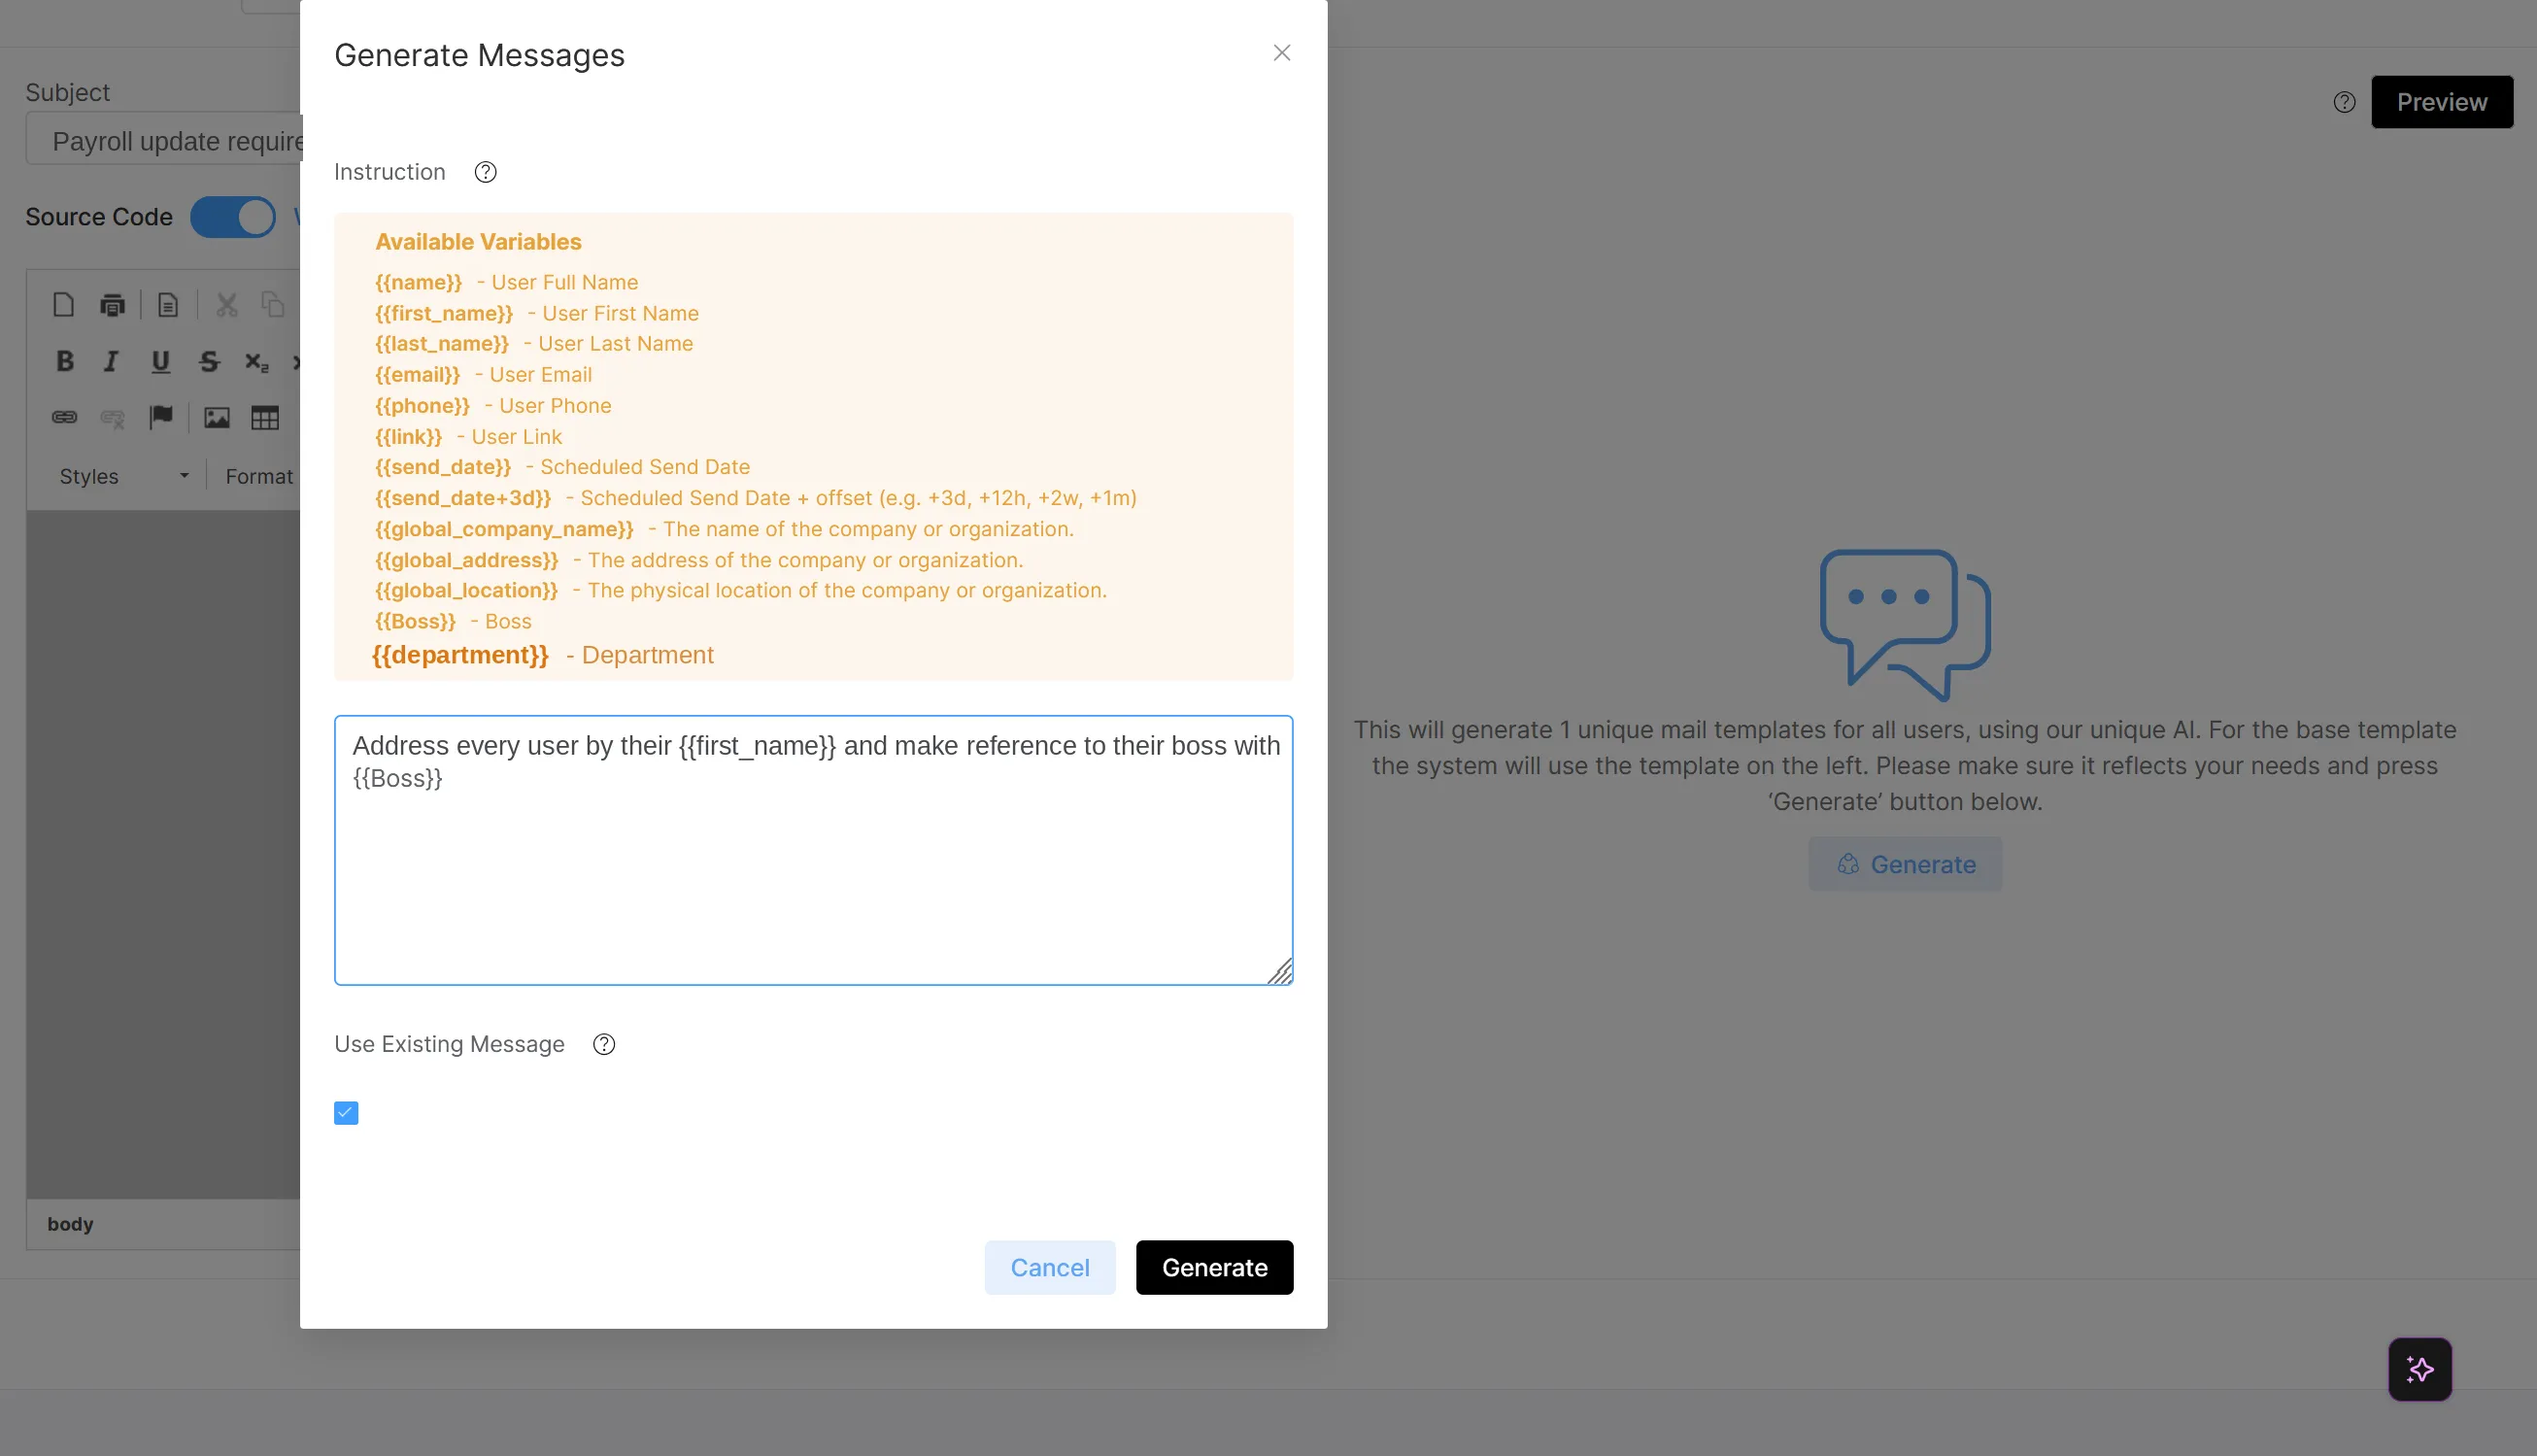
Der Dialog «Nachrichten generieren» mit den Variablen pro Benutzer und der Anweisung, die eine Vorlage individualisiert
Eine Vorlage, und jeder Empfänger der Kampagne erhält automatisch eine eigene Nachricht.
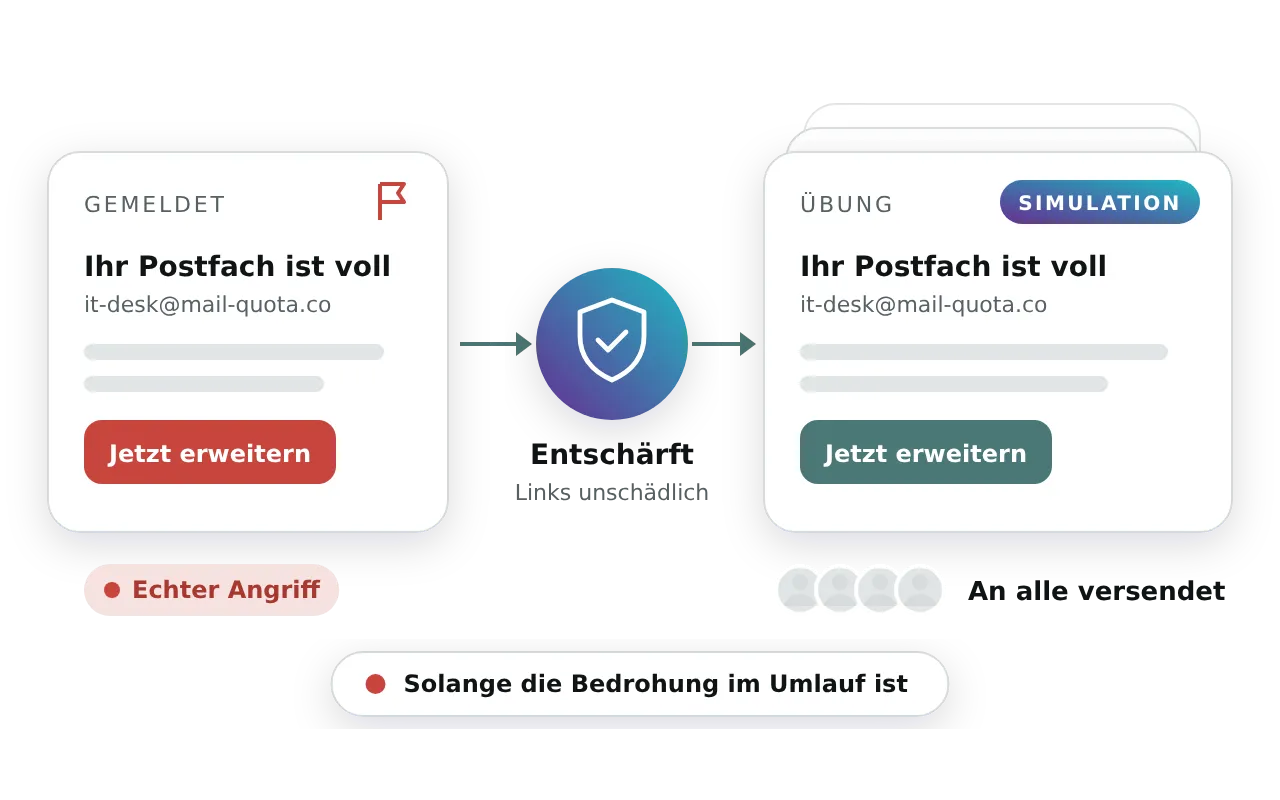
Eine gemeldete echte Phishing-Mail wird entschärft, ihre Links unschädlich gemacht, und als Simulationsübung an alle versendet, solange die Bedrohung im Umlauf ist.

Ein echter Angriff wird zur Übung für alle.

Wenn jemand eine echte Phishing-Nachricht meldet, muss daraus kein Incident-Ticket werden. Cyberdise macht aus der gemeldeten Nachricht eine entschärfte Übung für das ganze Unternehmen, solange die Bedrohung noch im Umlauf ist. So wird eine einzelne Meldung zur nächsten Lektion für alle.

Wie Meldungen hier einfliessen

Mehr von der Plattform

Erkennen ist der Anfang. Melden ist das Ziel.

Report-a-Phish ButtonMelden mit einem Klick aus Outlook, Exchange oder Gmail.Report-a-Phish Button
Verhaltensbasiertes Risiko-ScoringWerte aus dem tatsächlichen Verhalten, laufend aktualisiert.Verhaltensbasiertes Risiko-Scoring
Vishing und DeepfakeVishing-Übungen, auch mit geklonten Stimmen, die Einwilligung pro Kampagne dokumentiert.Vishing und Deepfake
Kommen die Übungen durch unsere Spam- und Phishing-Filter?
Ja. Sie setzen die Übungen genau für diesen Absender und diese Kampagne auf die Allowlist, mehr nicht. Cyberdise unterstützt zudem den Weg, den Microsoft Defender für Simulationen von Drittanbietern vorsieht. Die Schritt-für-Schritt-Anleitung für jede Ebene finden Sie in der Knowledge Base.
Lassen sich die E-Mail-Filter in Microsoft 365 umgehen?
Ja. Direct Message Injection stellt die Übung direkt in Microsoft-365-Postfächer zu, sodass Spamfilter und Transportregeln sie nicht erfassen. Sie aktivieren diese Option pro Modul und können sie innerhalb einer Kampagne mit der regulären Zustellung kombinieren.
Wie funktionieren SMS-Übungen?
Eine SMS-Übung wird wie eine E-Mail-Übung aufgebaut, mit eigener Nachricht und Landingpage, und über Ihre eigene Absendernummer versendet. Auch QR-Code-Szenarien und personalisierte Nachrichten auf Basis von OSINT-Recherchen funktionieren per SMS.
Können wir Übungen durchführen, ohne einzelne Personen namentlich zu nennen?
Ja. Aktivieren Sie beim Erstellen der Kampagne den anonymen Modus und wählen Sie, welche Felder ausgeblendet werden. Was das für Einzelergebnisse und für den Betriebsrat bedeutet, steht auf der Seite zum Risiko-Scoring.
In welchen Sprachen laufen die Übungen?
Eine Vorlage enthält alle ihre Sprachversionen. Für eine neue Sprache übersetzt der KI-Vorlagenübersetzer Nachricht, Landingpage und Köder in jede Sprache, die für Ihren Realm eingerichtet ist, und Sie prüfen das Ergebnis, bevor etwas versendet wird. Die Werkzeuge zum Erstellen stellt die Seite AI Campaign Automator vor.
Können wir eine Vorlage in einem anderen Realm oder einer anderen Installation wiederverwenden?
Ja. Beim Export erhalten Sie das komplette Paket mit allen Sprachversionen, bereit zum Import in einen anderen Realm oder eine andere Installation.

Bringen Sie ein Szenario mit. Wir erstellen die Übung live im Gespräch.

Bringen Sie eine echte Phishing-Mail mit, die Ihre Mitarbeitenden erhalten haben, und sehen Sie, wie daraus eine Übung mit passendem Training wird.