Zum Inhalt springen
Intern betreiben

Alles andere läuft in Ihrem Stack. Awareness gehört auch dorthin.

Ihr Unternehmen hat ein Identitätssystem, ein SOC, eine Ticket-Queue und eine Richtlinie, wo Daten liegen dürfen. Nur Awareness läuft meist ausserhalb davon, in einem Anbieterportal, aus dem jemand einmal im Quartal eine Tabelle exportiert. Cyberdise läuft dagegen in Ihrer eigenen Infrastruktur.
Ihre Server
oder Ihre Cloud oder unsere
Ihr Verzeichnis
AD, Entra, LDAP
Ihr SOC
Meldungen landen dort
Ihr Modell
eigenes LLM oder offenes
Ein Enterprise-Sicherheitsarchitekt mit einem geschlossenen Laptop in der Hand, freigestellt vor dem Seitenhintergrund
Wo es läuft

Ihre Daten bleiben dort, wo Ihre Richtlinie es verlangt.

Als SaaS läuft Cyberdise in ISO-27001-zertifizierten Rechenzentren in der Schweiz und in Deutschland, wo auch Ihre Daten liegen. Dürfen sie das eigene Haus nicht verlassen, betreiben Sie die Plattform in Ihrer Cloud oder auf Ihren Servern. Dort durchläuft sie die Prüfung wie jeder andere interne Dienst.

  • Alle Funktionen, ob als SaaS, in Ihrer Cloud oder auf Ihren Servern
  • On-Premises als Docker-Image ohne Root-Rechte
  • Betrieb hinter Ihrem Proxy, auch ohne direkte Route ins Internet
  • Ausgehende Mails über TLS und Dienstprotokolle, die Ihre Operatoren herunterladen
Was die Plattform kann

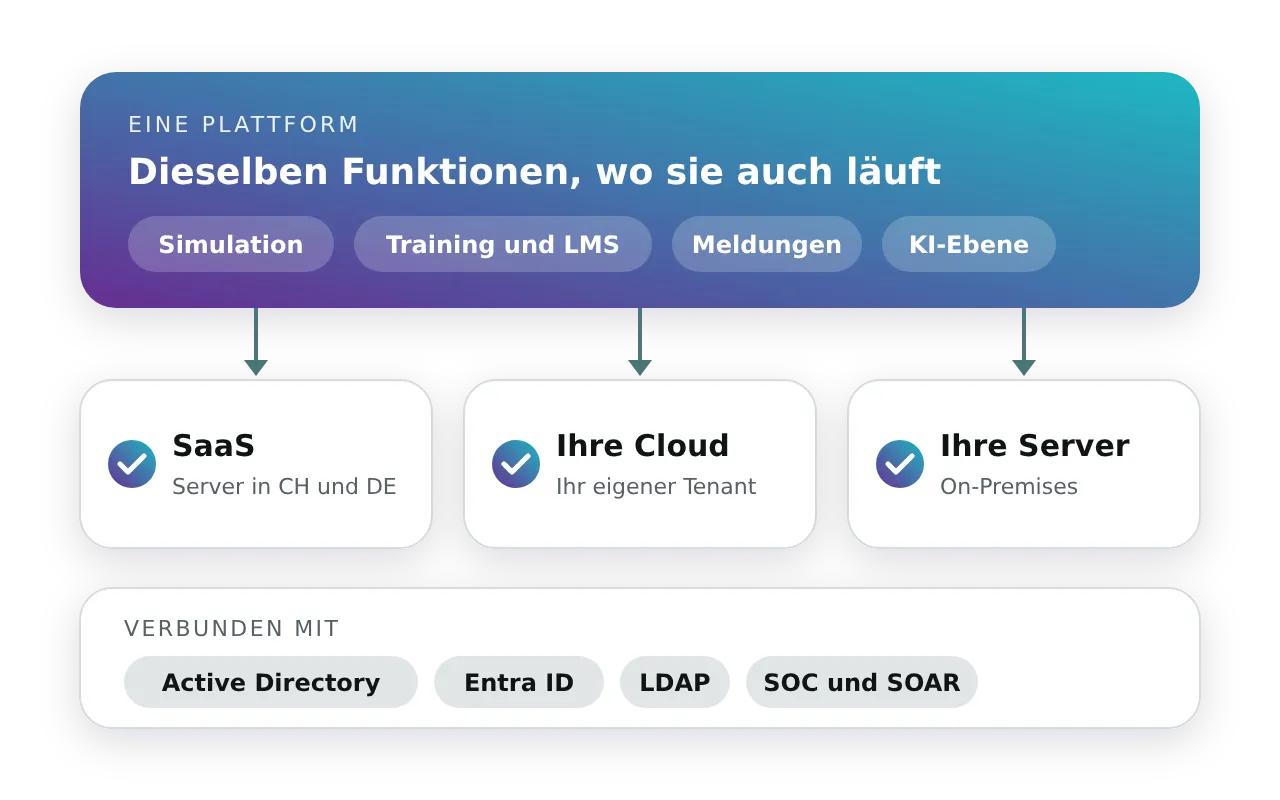
Eine Plattform mit denselben Funktionen, ob Cyberdise als SaaS auf Servern in der Schweiz und Deutschland, in Ihrer eigenen Cloud oder auf Ihren eigenen Servern läuft, verbunden mit Active Directory, Entra ID, LDAP sowie Ihrem SOC und SOAR
Integration

Eingebunden in den Stack, den Ihr Team schon betreibt.

Cyberdise übernimmt die Nutzenden aus Ihren Verzeichnissen und gibt Meldungen an Ihr SOC weiter. Eine zweite Benutzerliste pflegt niemand.
Mehrere VerzeichnisseSynchronisieren Sie mehrere Active-Directory- und Entra-ID-Domänen sowie LDAP, gefiltert auf die Personen, die Sie brauchen.
Selbstpflegende GruppenDynamische Gruppen folgen Regeln wie Abteilung oder Standort. So landen Neue und Wechselnde in den richtigen Kampagnen.
Single Sign-onOperatoren und Mitarbeitende melden sich über SAML 2.0 oder LDAP an, und für das User Portal lässt sich MFA erzwingen.
Meldungen werden FälleMehrfachmeldungen zum selben Angriff erreichen Ihr SOC oder SOAR als ein Fall, gemeldete Übungen bleiben draussen.Von der Meldung zum Fall
Offene APIEine dokumentierte REST-API verbindet Cyberdise mit Ihrem SOC und Ihren eigenen Tools.
Direkt ins PostfachIn Microsoft 365 kommen Übungen über Microsoft Graph an, vorbei an den Spamfiltern und mit deutlich weniger Allowlisting.
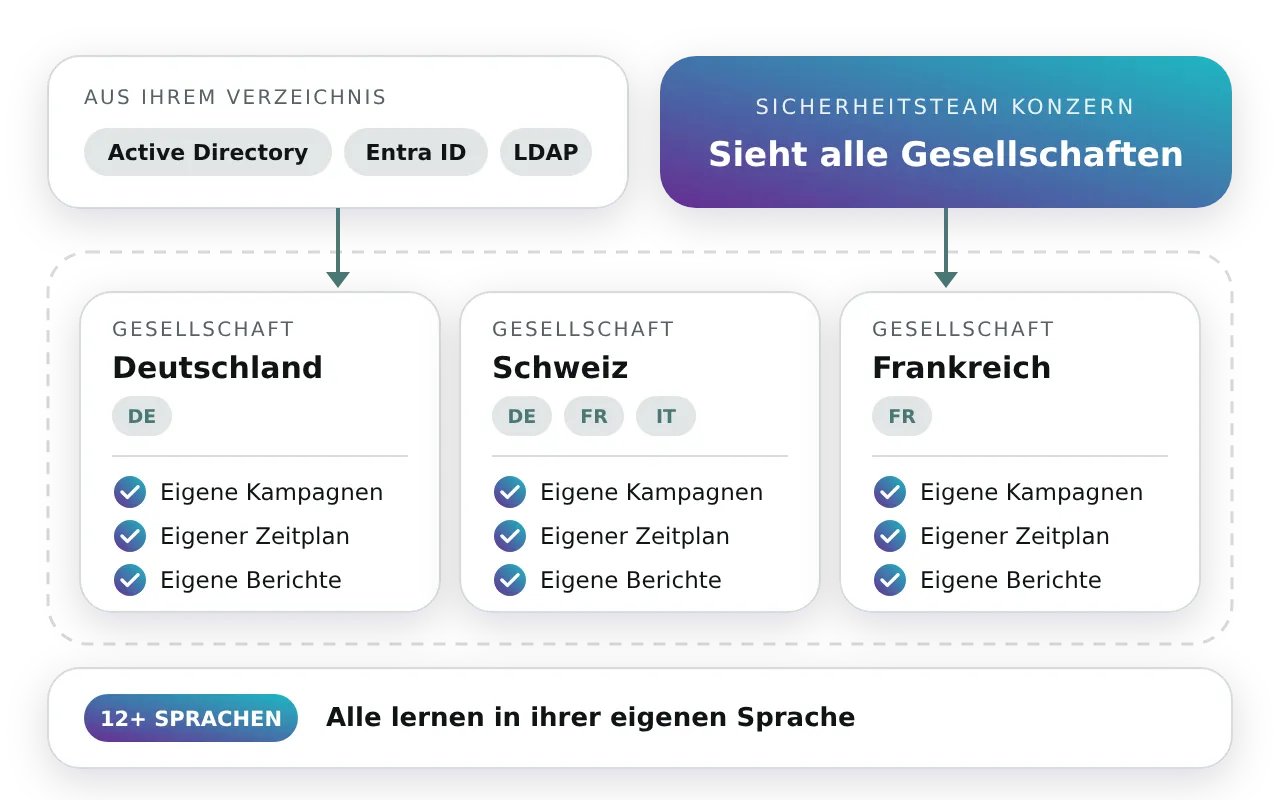
Eine Cyberdise Plattform für einen Konzern: Die Nutzenden kommen aus Active Directory, Entra ID und LDAP in eine eigene Umgebung pro Gesellschaft, jede mit eigenen Kampagnen, eigenem Zeitplan, eigenen Berichten und Sprachen, während das Sicherheitsteam des Konzerns alle Gesellschaften sieht, mit Inhalten in über 12 Sprachen
Rollout im Konzern

Jede Gesellschaft führt ihr eigenes Programm, und Sie sehen alle.

Jede Tochtergesellschaft erhält einen eigenen Realm mit eigenen Kampagnen, Domains und Berichten, und ihre lokalen Operatoren sehen nur den eigenen. Vorlagen gehen in der Sprache der jeweiligen Person raus: Lyon lernt auf Französisch, Zürich auf Deutsch.

  • Ein eigener Realm pro Gesellschaft, mit der Konzernsicht darüber
  • Inhalte in über 12 Sprachen, automatisch passend zur Person
  • Mehrere Microsoft-365-Mandanten aus einem Realm verwaltet
  • Onboarding-Pläne und Erinnerungen, die ohne Nachfassen laufen

So laufen die Ergebnisse zusammen

Governance

Bereit für Betriebsrat und Datenschutz.

Diese Punkte sprechen Betriebsrat und Datenschutzbeauftragte meist zuerst an. Und so geht die Plattform damit um.

Anonym pro FeldBlenden Sie pro Kampagne Namen, E-Mail-Adressen oder andere Felder aus, und die Einstellung ist gesperrt, sobald die Kampagne gespeichert ist.
Lesezugang zur KontrolleMitglieder des Betriebsrats können einen eigenen Lesezugang erhalten und die Daten direkt einsehen.
Nur nötige DatenEine Simulation erfasst die Interaktion und technische Angaben, Formulareingaben nur, wenn Sie das einschalten.
Aufbewahrung nach WahlWer geht, wird mit Historie archiviert und dann von Hand oder nach einer Frist Ihrer Wahl gelöscht.
Ihr KI-ModellDie KI-Funktionen laufen auf dem Modell Ihrer Wahl, auch auf einem offenen Modell auf Ihren eigenen Servern.
KI unter Ihrer KontrolleKI-erstellte Kampagnen gehen erst raus, wenn ein Operator sie freigibt.
Der Einstieg

So beginnt ein Rollout.

Meist übernimmt das ein Cyberdise-Partner zusammen mit Ihrem Team. Ist noch kein Partner beteiligt, unterstützt Cyberdise Sie direkt.

  1. 01Rahmen klärenEin erstes Gespräch klärt Ihre Hosting-Vorgaben, Ihre Verzeichnisse und wer die Plattform betreiben wird.
  2. 02EinrichtenCyberdise begleitet die Installation und die erste Verzeichnissynchronisation, ob als SaaS oder auf Ihren Servern.
  3. 03Betriebsrat einbindenStellen Sie das Anonymisierungskonzept und den Kampagnenplan früh vor, bevor die erste Übung hinausgeht.
  4. 04AusgangswertEine erste Übung in einer Gesellschaft oder Gruppe liefert den Wert, an dem jedes spätere Ergebnis gemessen wird.
  5. 05AusrollenNehmen Sie die nächsten Gesellschaften und Sprachen dazu, dann laufen die Zeitpläne von selbst.
Die Belege

Die Zahl für Ihre Geschäftsleitung.

~60 %weniger riskante Klicksnach KI-Spearphishing-Übungen, gegenüber dem Ausgangswert
4Testgruppenvon keiner Intervention bis KI-Spearphishing
539Mitarbeitendein der Studie, November 2024 bis Juni 2025
Wir nutzen derzeit KnowBe4 oder Microsoft Defender. Warum wechseln?
Weil eine Klickrate nur zeigt, wer darauf hereingefallen ist. Cyberdise misst auch, wer den Angriff gemeldet hat und wie schnell, bewertet Verhalten statt abgeschlossener Kurse und trainiert mit den Angriffen, die tatsächlich ankommen. Ihre SCORM-Kurse kommen unverändert mit, Ihre bisherige Arbeit bleibt also erhalten. Vergleichen Sie Cyberdise mit KnowBe4 oder lesen Sie, was Behavioral Defense zum Awareness-Training beiträgt.
Macht unser Betriebsrat da mit?
Dafür ist es ausgelegt. Ergebnisse können vollständig oder teilweise anonymisiert werden. Im anonymen Modus bleiben die von Ihnen ausgeblendeten Felder, etwa Namen und E-Mail-Adressen, überall verborgen. Sobald die Kampagne gespeichert wurde, lässt sich diese Einstellung nicht mehr ändern. Ihr Betriebsrat kann das selbst überprüfen. So funktionieren Ergebnisse und Anonymität
Deckt es alle Tochtergesellschaften und Länder der Gruppe ab?
Ja. Geben Sie jeder Tochtergesellschaft einen eigenen Realm mit eigenen Kampagnen, Zeitplänen und Berichten. Ihr Konzernteam behält dabei den Überblick über alle Realms. Die Kurse sind in über 12 Sprachen verfügbar, sodass jedes Land in seiner eigenen Sprache geschult wird. Auf der Plattform sind mehr als 500'000 Nutzende lizenziert.
Wo werden unsere Daten gespeichert?
Dort, wo es Ihre Richtlinie vorsieht. Als SaaS auf Servern in Deutschland oder der Schweiz. Oder in Ihrer eigenen Cloud oder auf Ihren eigenen Servern, mit denselben Funktionen, wo immer es läuft. Bereitstellungsoptionen nach Edition
Ein Teil unserer E-Mails läuft noch über Exchange On-Premises. Können Mitarbeitende von dort aus melden?
Ja. Der Report-a-Phish Button funktioniert in Outlook sowohl mit Exchange On-Premises als auch mit Microsoft 365, ohne dass Sie etwas in Azure registrieren müssen. Button ansehen
Welches KI-Modell nutzt Cyberdise?
Das Modell Ihrer Wahl. Cyberdise arbeitet mit führenden kommerziellen Modellen und mit offenen Modellen, auch mit einem, das auf Ihren eigenen Servern läuft. So funktionieren die KI-Funktionen auch dort, wo Daten das Haus nicht verlassen dürfen. Wie die KI in die Plattform passt
Wer betreibt die Plattform im Alltag?
Ein Cyberdise-Partner, Ihr eigenes Team oder beide gemeinsam. Ein Partner kann die Kampagnen führen und eine On-Premises-Installation betreuen, während Ihr Security-Team die Entscheidungen trifft. Bei der Einrichtung unterstützt Cyberdise Sie direkt. Zum Partnerprogramm
Wie entsteht der Preis für einen Konzern?
Jeder Konzern erhält ein individuelles Angebot, ohne versteckte Kosten. Es richtet sich danach, wie viele Personen Sie schützen, wo die Plattform läuft und wie viel Sie selbst betreiben möchten. Angebot anfordern

Den Rollout für alle Töchter in einem Gespräch planen.

Eine 30-minütige Demo, abgestimmt auf Ihre Hosting-Vorgaben, Ihre Verzeichnisse und die Fragen Ihres Betriebsrats.