Jeden Herbst kommt ein neuer Jahrgang.
Richten Sie das Phishing-Programm einmal ein. Neue Jahrgänge kommen hinzu, Abschlussjahrgänge gehen, und für alle dazwischen laufen Übungen und Training weiter.
Erstsemester und Finanzabteilung brauchen nicht dieselben Übungen
Studierende lesen ihre Mails zwischen zwei Vorlesungen auf dem Handy und sind nach ein paar Jahren wieder weg. Die Finanzabteilung bezahlt den ganzen Tag Rechnungen und ist damit genau die Adresse, an die ein falscher Lieferant schreibt. Deshalb erhält jede Gruppe auf derselben Plattform eigene Kampagnen und ihre eigene Schwierigkeitsstufe, und alle bekommen den Report-a-Phish Button in Outlook oder Gmail.
- Kurze, handytaugliche Module für Studierende, ab der Grundstufe
- Anspruchsvollere Übungen und Module für die Stellen, die Geld und Daten bewegen
- Gäste und Gastforschende, auch wenn sie in keinem Campus-Verzeichnis stehen
- Ein kurzes Modul direkt nach dem Klick, per E-Mail oder im Browser
Einmal einrichten, jedes Semester wiederverwenden
- 01Neuen Jahrgang aufnehmenSynchronisieren Sie aus Active Directory, Entra ID oder OpenLDAP, oder importieren Sie die Liste des Studierendensekretariats als XLSX oder ODS und prüfen Sie vorher die Vorschau.
- 02In den ersten Wochen beginnenNeue Studierende erhalten ihre erste Übung und ein kurzes Modul, solange der Campus noch neu für sie ist. Wer sich spät einschreibt, durchläuft dieselbe Abfolge, gerechnet ab dem Tag der Aufnahme.
- 03Weiter übenDie Übungen kommen über das Semester verteilt zu zufälligen Zeitpunkten, so wie echtes Phishing auch. Wer klickt, erhält sofort ein kurzes Modul.
- 04Bericht je FakultätZum Semesterende zeigt ein automatisch erstellter Bericht jeder Fakultät ihre Klicks, Meldungen und Lernfortschritte.
- 05Abschliessen und weiterführenWer geht, wird mit seinen Statistiken archiviert und nach der von Ihnen festgelegten Frist gelöscht. Wer für den Master zurückkommt, bringt seine Historie wieder mit.
Jede Fakultät in eigener Umgebung, ein Team für alle
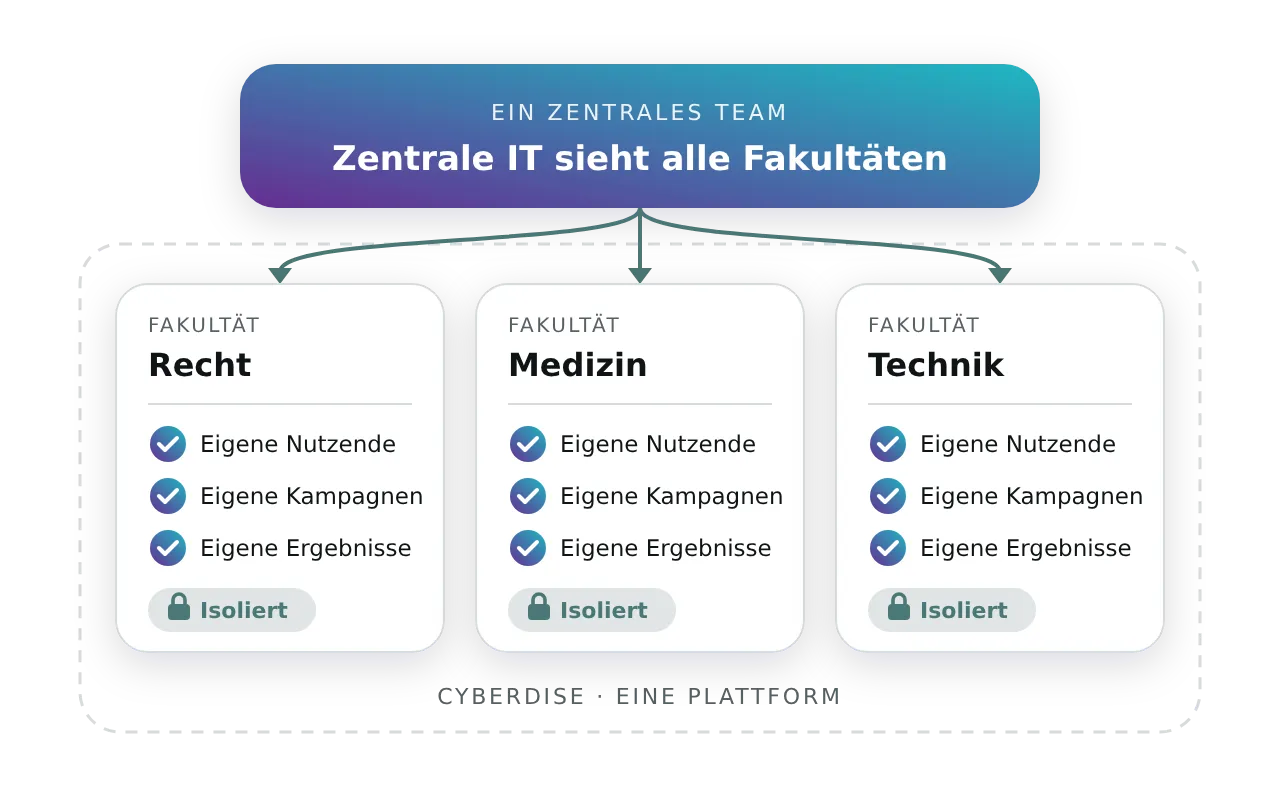
Eine Fakultät ähnelt eher einer Tochtergesellschaft als einer Abteilung. Jede Fakultät kann in einer eigenen, isolierten Umgebung mit eigenen Nutzenden, Kampagnen und Ergebnissen arbeiten, während die zentrale IT den Überblick über die gesamte Universität behält.
- Isolierte Umgebungen je Fakultät, Institut oder Campus
- Die zentrale IT sieht die gesamte Universität, die Fakultäten jeweils ihren eigenen Bereich
- Jede Fakultät mit eigenen Sprachen, Absenderdomains und Vorlagen
Was Ihre Datenschutzbeauftragten sehen wollen
Eine öffentliche Hochschule verantwortet die Daten ihrer Studierenden und Mitarbeitenden. Deshalb entscheiden Sie, was die Plattform überhaupt speichert.
Training dort, wo sich Ihre Studierenden ohnehin anmelden
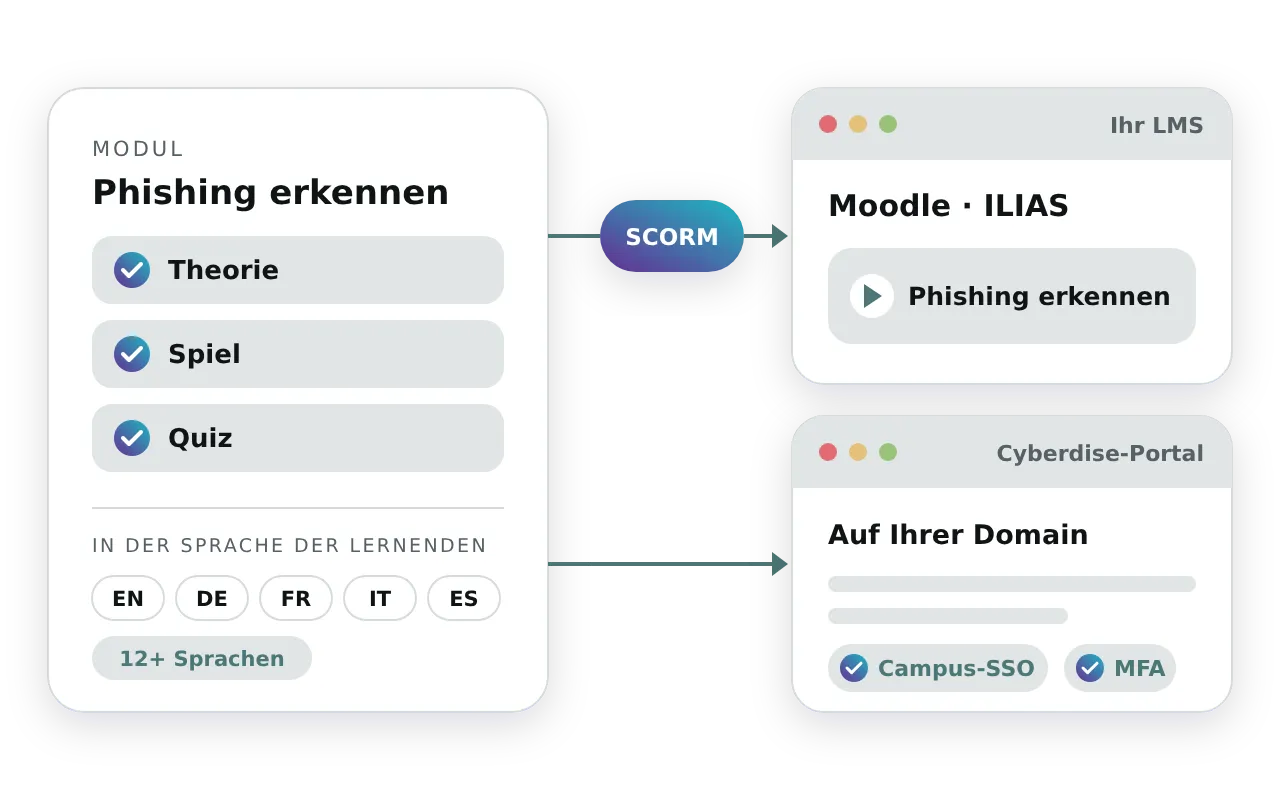
Jedes Modul lässt sich als SCORM-Paket exportieren und läuft dann in Moodle, ILIAS oder jedem anderen LMS mit SCORM-Unterstützung. Eigene Kurse kommen auf demselben Weg zu uns. Soll das Training nicht ins LMS, läuft das Cyberdise-Portal auf Ihrer eigenen Domain. In beiden Fällen erhält jede Person ihre Module in der Sprache, die in ihrem Konto hinterlegt ist. Das zählt, wenn mit dem Austauschsemester Studierende kommen, die die Campussprache noch nicht lesen.
- Ihre eigenen SCORM-Kurse laufen neben unseren
- Kurse in über 12 Sprachen, zuerst Englisch und Deutsch
- Der Report-a-Phish Button in 16 Sprachen
- Übungen in einem Schritt in eine weitere Sprache übersetzt
- Portal-Anmeldung über Campus-SSO oder per Passwort mit erzwingbarer MFA
Von der Bestellung zur ersten Kampagne in wenigen Wochen
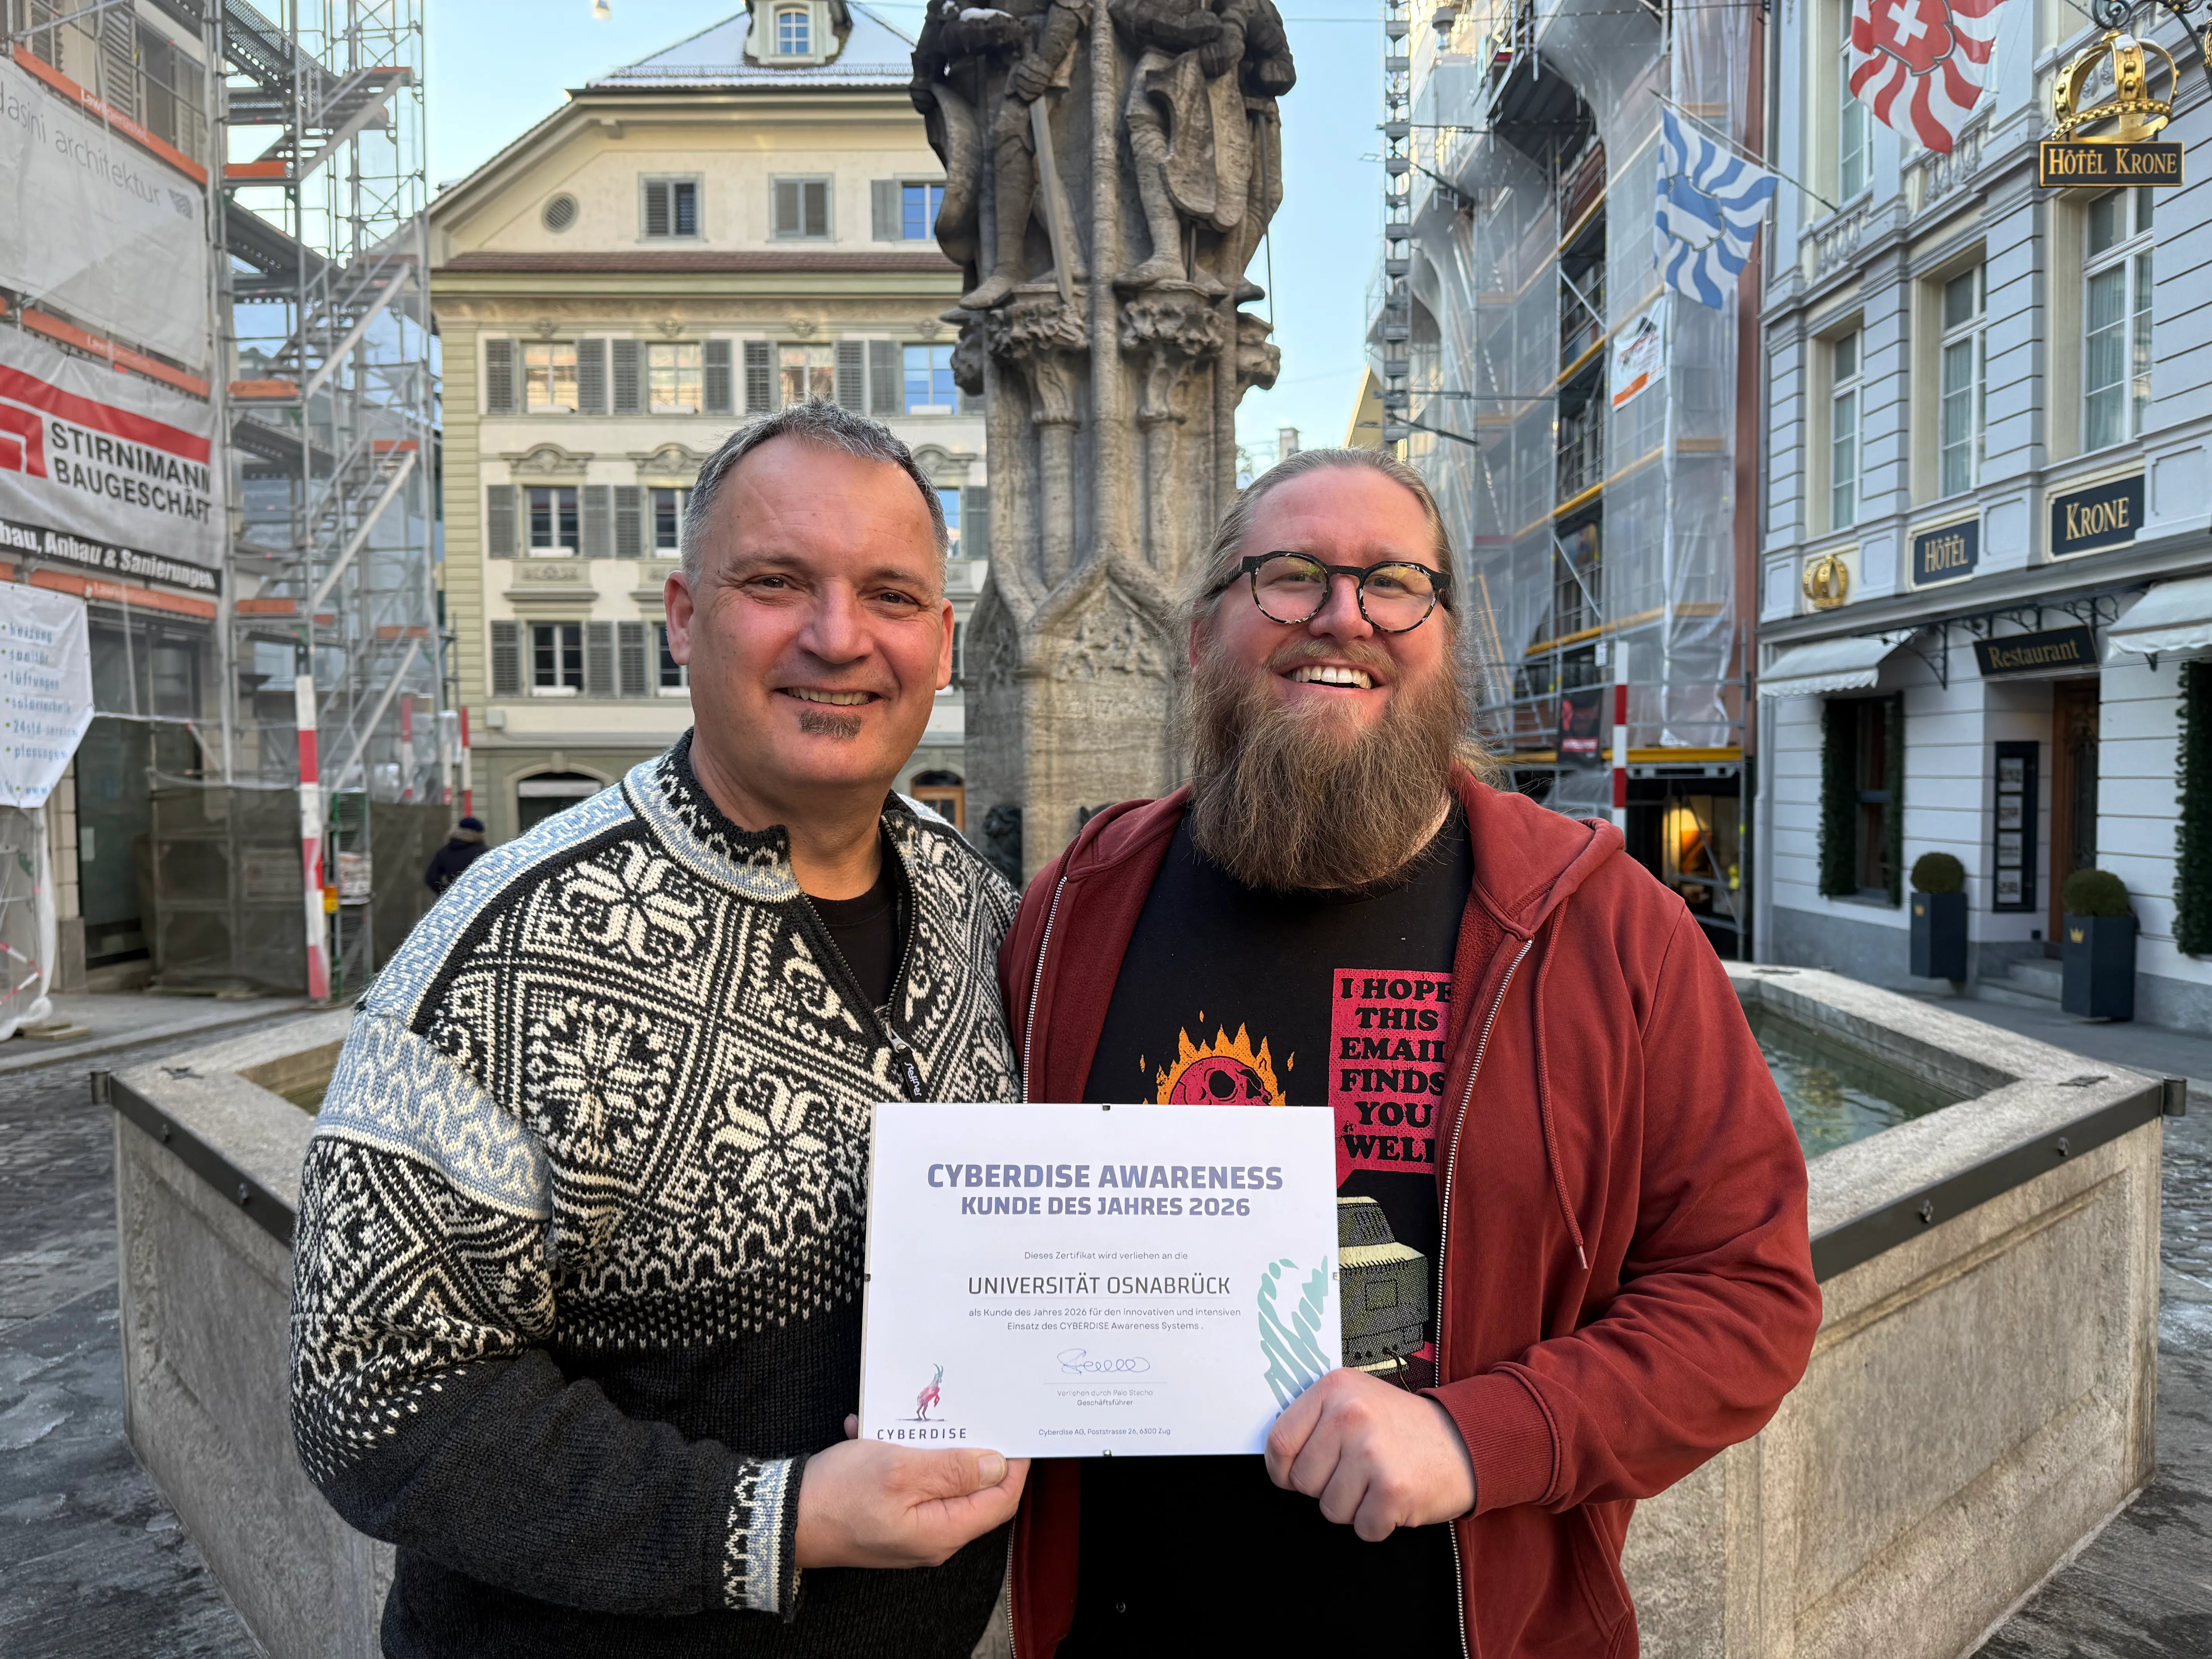
Die Universität Osnabrück wollte ein Programm, das alle Gruppen auf dem Campus erreicht und schult, skalierbar und datenschutzkonform. Kein anderer Cyberdise-Kunde war schneller produktiv, und sie ist unser Awareness-Kunde des Jahres 2026.
- Rund 15'000 Studierende und 1'850 Mitarbeitende
- Läuft auf den eigenen Servern der Universität
- Weitgehend vom eigenen Team der Universität eingerichtet
- Heute einer unserer Referenzkunden
Bevor die erste Kampagne startet
Wo werden die Daten der Studierenden gespeichert und wer kann sie einsehen?
Was tun Studierende mit einer verdächtigen E-Mail?
Kommen die Übungen in den Postfächern der Studierenden an?
Können wir mit einer Fakultät beginnen?
Muss unser eigenes Team das Programm betreiben?
Was kostet es für eine Universität?
Richten Sie es ein, bevor der nächste Jahrgang kommt.
In einer 30-minütigen Demo sehen Sie ein ganzes Semester, vom ersten Import bis zur Archivierung beim Abschluss.