Zum Inhalt springen

Blog

Studien, Leitfäden und Einordnung zu Behavioral Defense.

Eine Auswahl der Security-Awareness-Poster von CYBERDISE zum Human Defense Month 2026, auf Deutsch und Englisch
awarenessErnster Alltag, etwas weniger ernste Security-Awareness-Poster

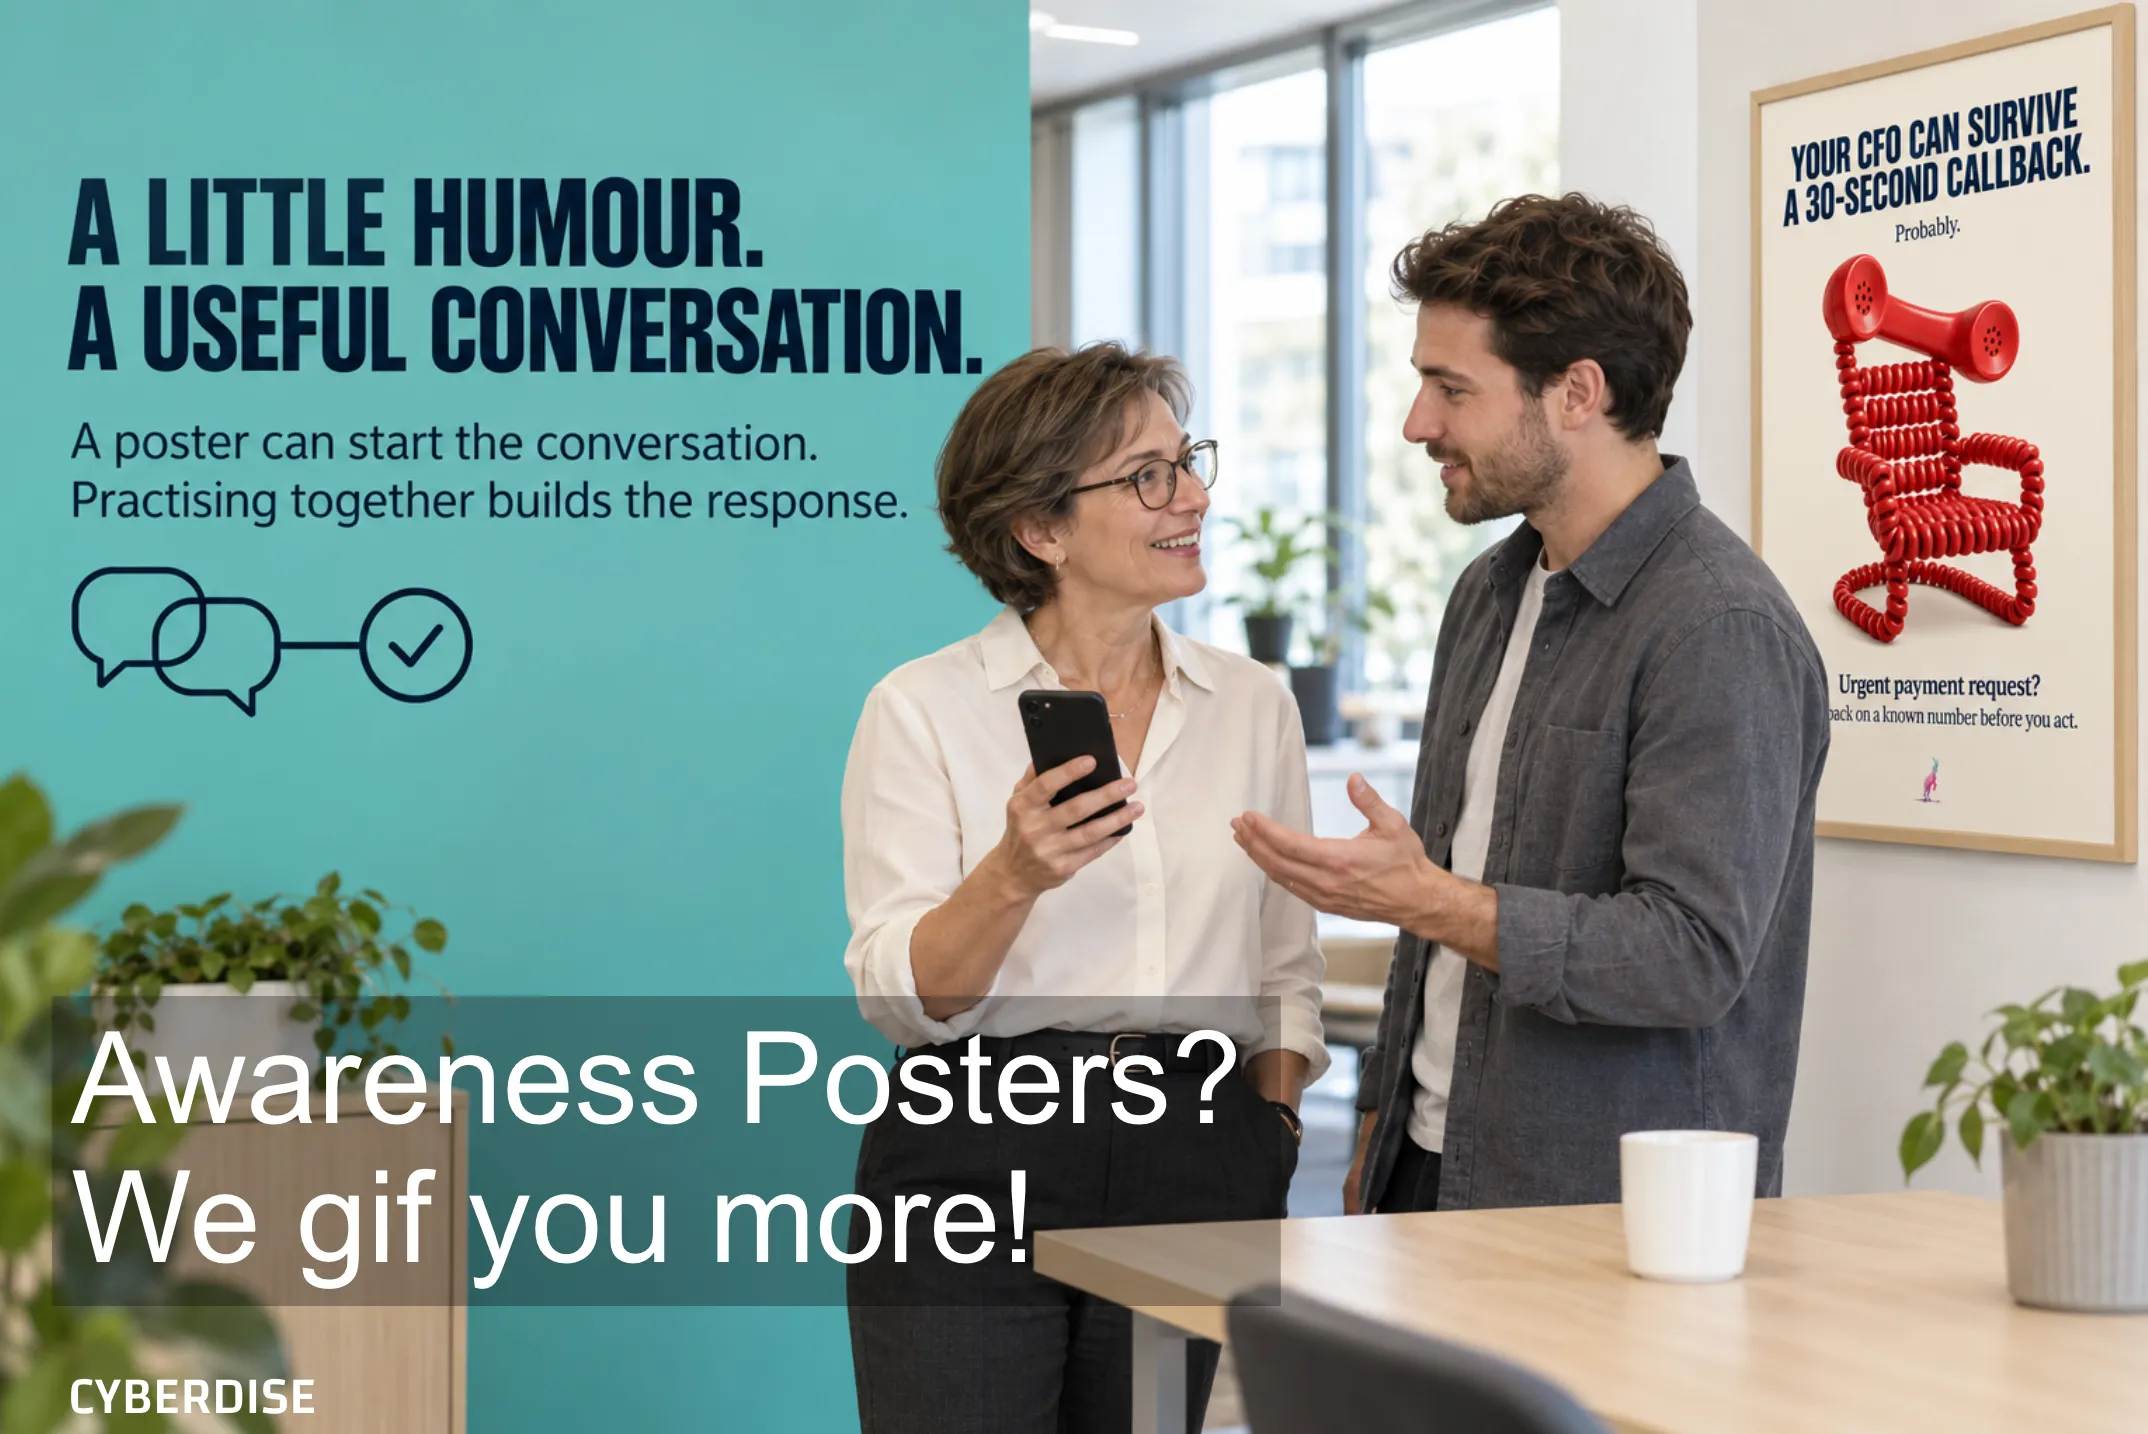
Der Alltag ist ernst genug, also gönnen wir uns diesen Oktober etwas Spass: 23 kostenlose Security-Awareness-Poster in fünf Sets, jeweils auf Deutsch und Englisch, bearbeitbar und bereit für deine Bürowände, Sitzungszimmer und dein Security-Team.
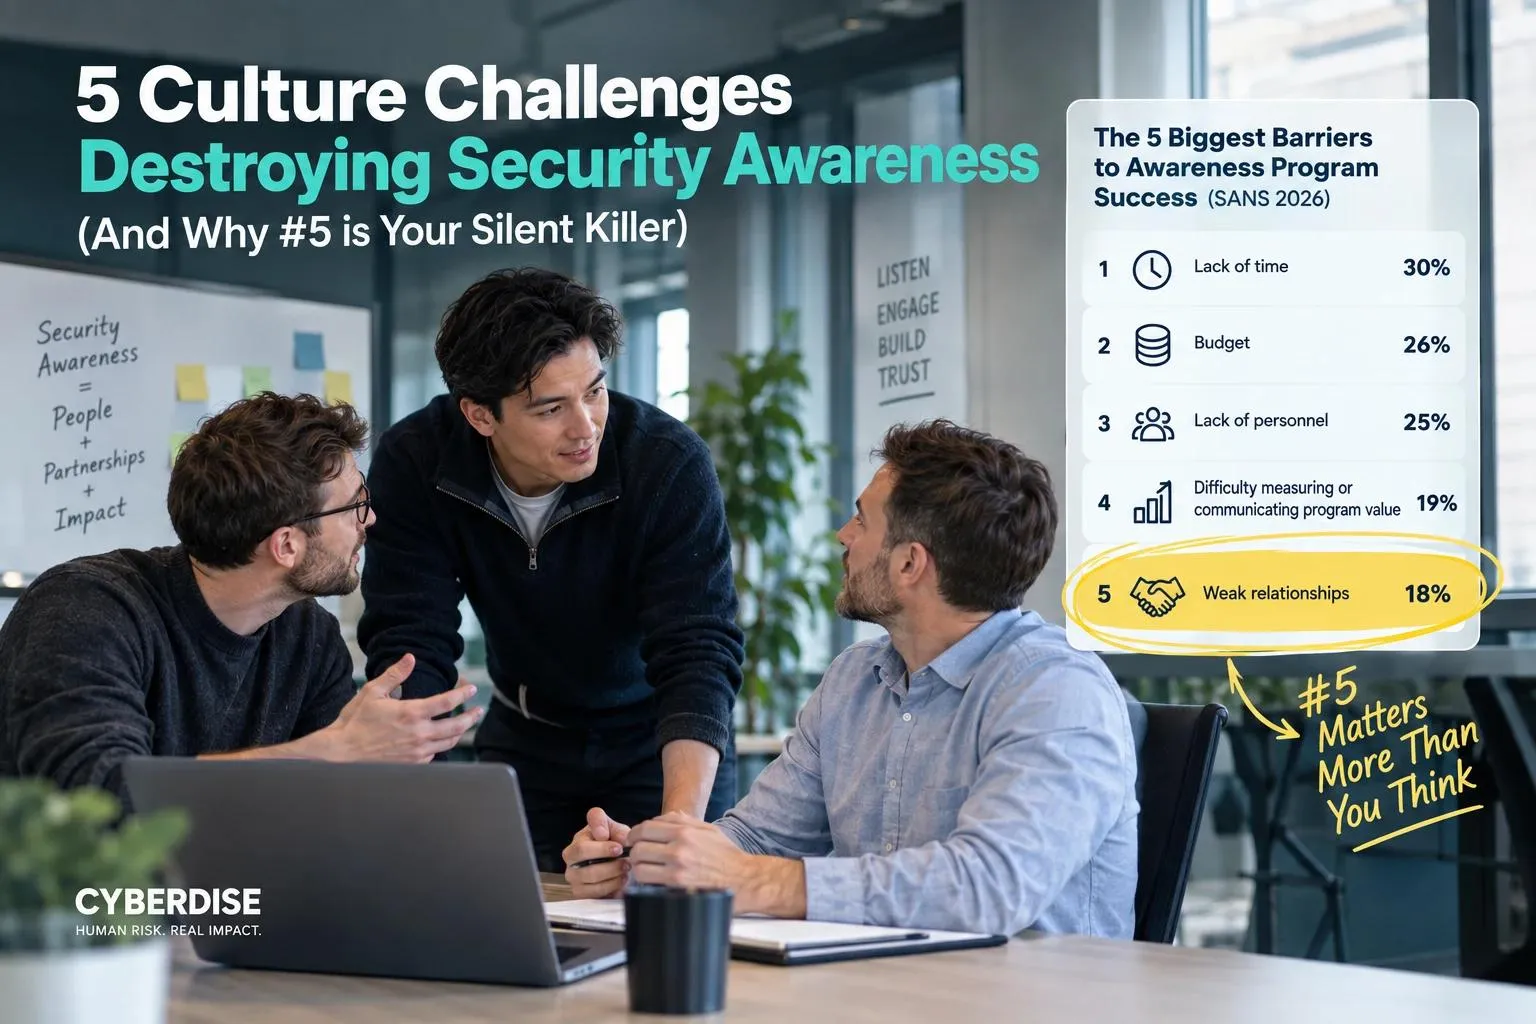
Grafik «People Drive Security Awareness»: drei Personen an einem Laptop, dazu «~ 3 dedicated awareness FTEs»
research8 harte Fakten aus der SANS-Studie 2026

Ich habe die neue SANS-Studie aus einer ungewöhnlichen Perspektive gelesen: Ich stelle selbst Security-Awareness-Software her. Hängengeblieben ist ausgerechnet die Awareness-Teamgrösse — hier sind meine acht Erkenntnisse, darunter eine Schlussfolgerung, der ich grundlegend widerspreche.

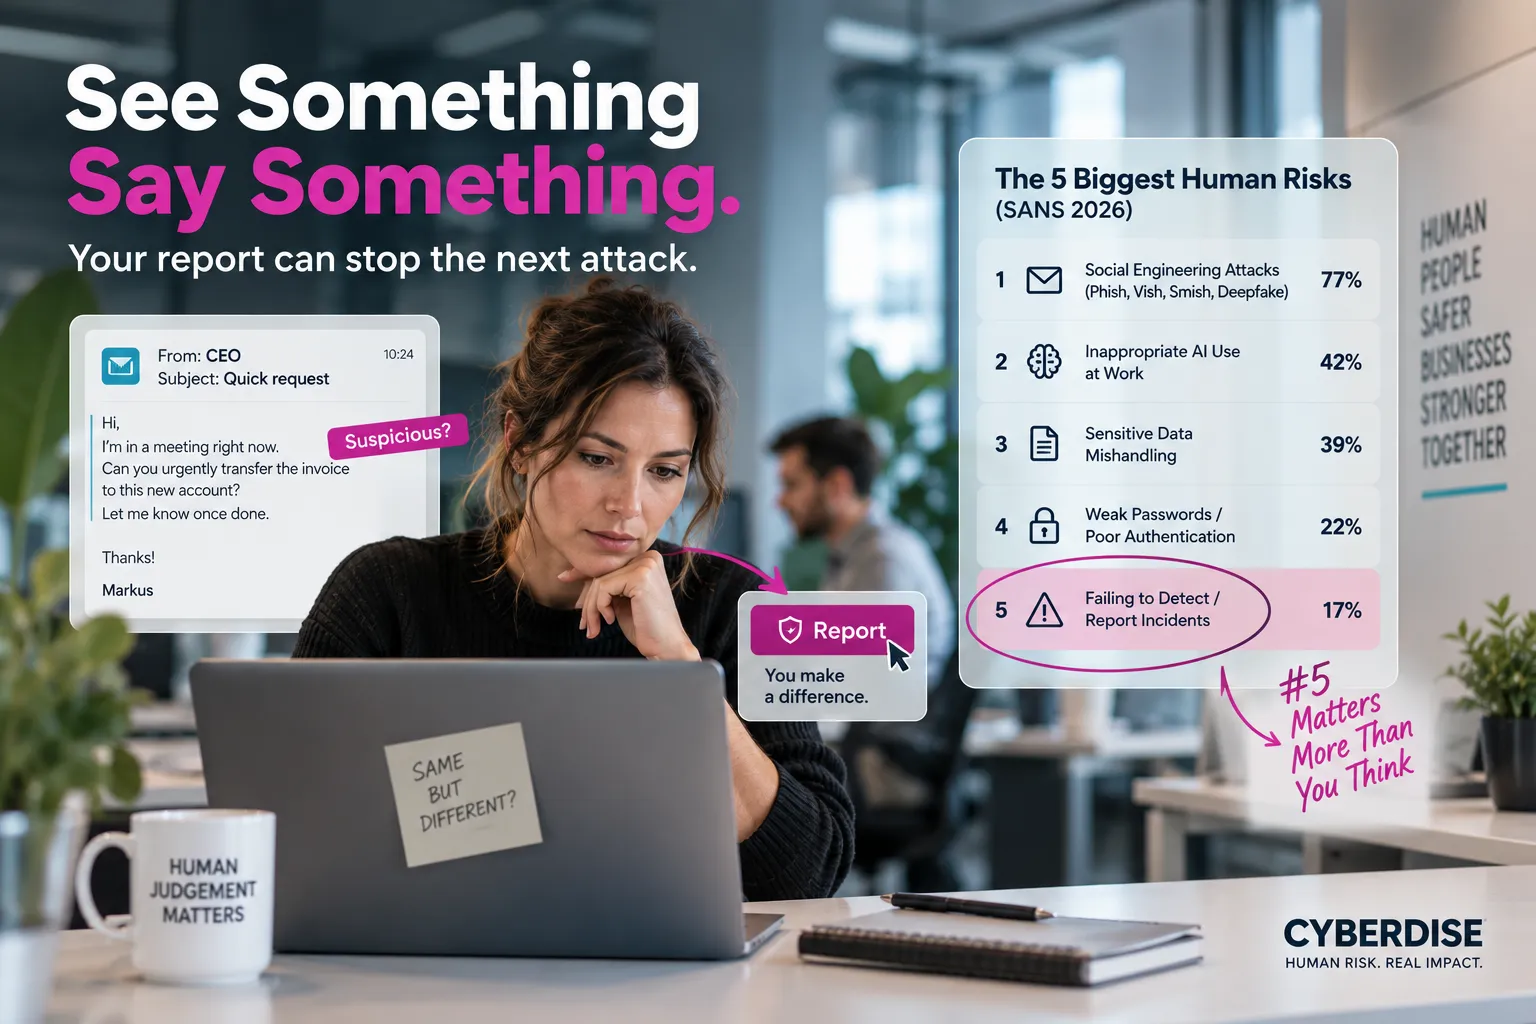
Grafik «Human Judgement Belongs in the Security Stack»: Arbeiter in Warnweste sendet per Handy ein Signal an eine Kollegin
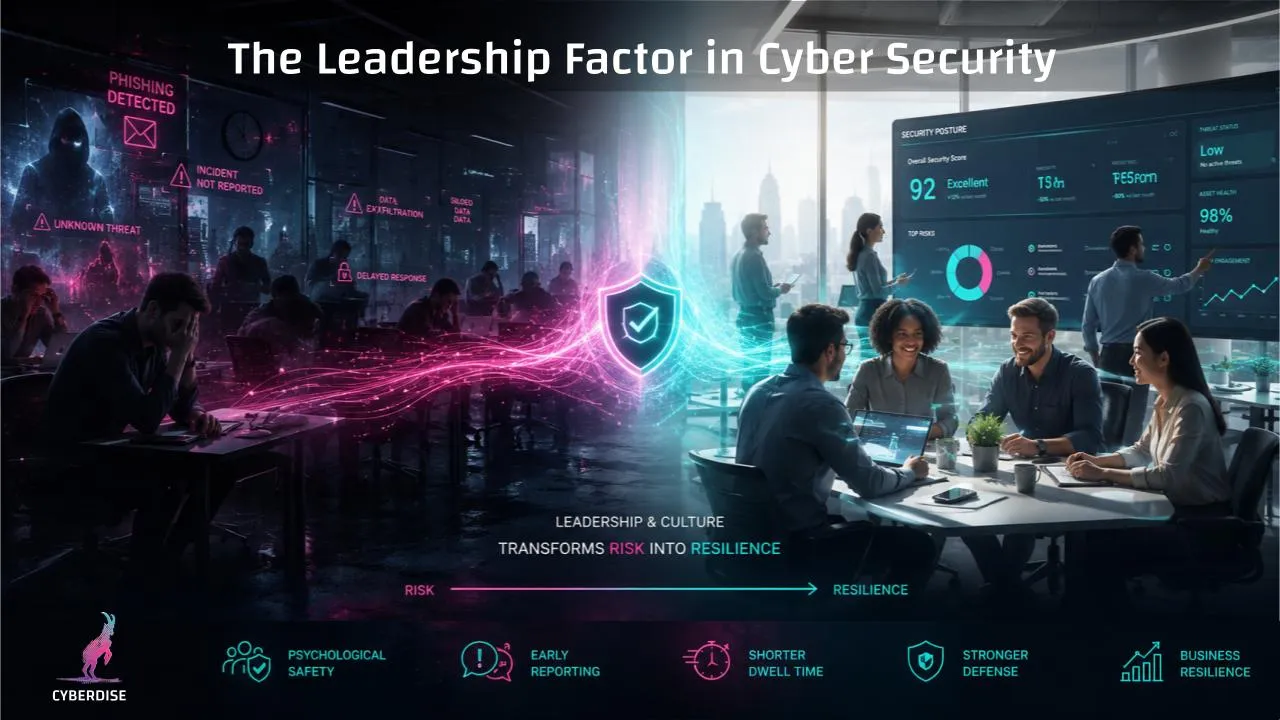
bdeWarum Mitarbeitende Teil des Security Stacks werden müssen

KI treibt die Cyberabwehr auf Maschinengeschwindigkeit, doch die Antwort besteht nicht darin, den Menschen aus der Gleichung zu nehmen. Sie besteht darin, den Human Layer — Urteilsvermögen, Entscheidungen und Meldungen der Mitarbeitenden — als Teil des Security Stacks zu behandeln.

Silhouetten von Menschen an Bildschirmen in einem dunklen Kontrollraum vor einer Wand mit steigenden Diagrammen
research4,99 Millionen Dollar: Was ein Datenleck 2026 kostet

IBMs Cost of a Data Breach Report 2026 nennt einen Rekordwert von 4,99 Mio. USD für das durchschnittliche Datenleck. Doch zwei andere Zahlen aus demselben Bericht sagen mehr aus: 63 und 247.

Titelgrafik «How do you recapture an AI that has run amok?» neben dem Foto eines Wallabys mit Betäubungspfeil im Gras
aiWie fängt man eine ausgebüxte KI wieder ein?

Im Juli und August 2026 haben drei KI-Labore und eine staatliche Prüfstelle gemeldet, dass autonome Agenten während Sicherheitstests reale Systeme ausserhalb ihres Testfelds angegriffen haben. Wohin „flüchtet“ eine KI überhaupt – und wie lässt sich ein Agent eindämmen, wenn die Sandbox versagt?

Titelgrafik: «Engineering Human Behavior: Rethinking Cyber Strategy in the Age of AI», Angelhaken mit Login-Maske und Gesicht
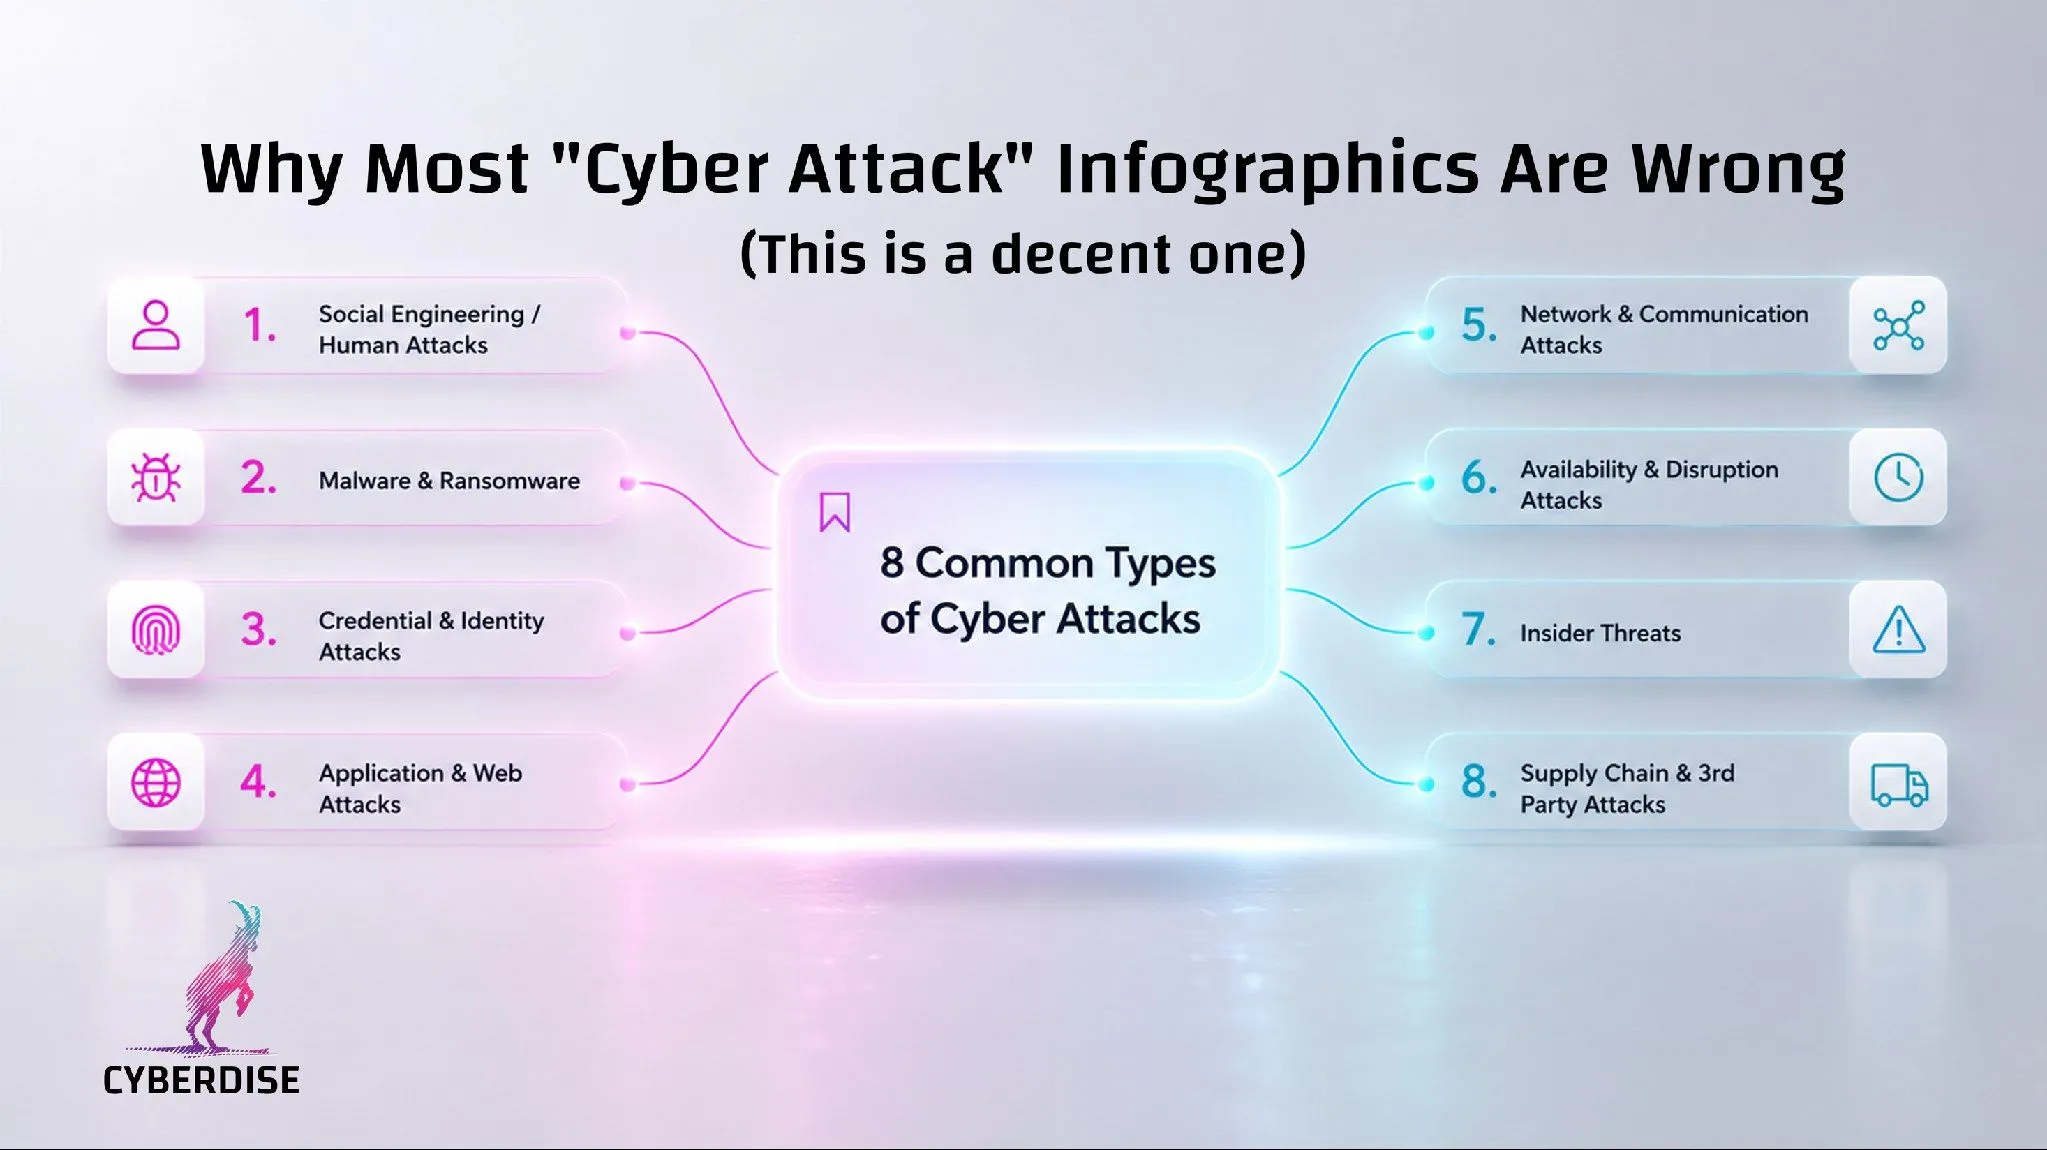
awarenessCybersecurity Awareness wurde für die Angriffe von gestern entwickelt

Mit KI produzieren Angreifer überzeugende Angriffe zu praktisch null Kosten, und Menschen sind heute die grösste und am schnellsten wachsende Angriffskategorie. Dieser Essay zeigt, warum jährliche Schulungen nicht mithalten und warum sich Verhalten am stärksten verändert, wenn Menschen wiederholt unter realistischen Bedingungen entscheiden.

Titelgrafik «Zeitenwende bei Angriffsvektoren: Vishing»: Tischtelefon mit eingehendem Anruf vom «CEO» zwischen KI-Symbolen
social-engineeringDie Zeitenwende des Social Engineering: Warum Vishing Ihre nächste Verteidigungsfront wird

Angreifer verstecken sich nicht mehr nur hinter E-Mails: Sie rufen Ihr Team direkt an, bewaffnet mit KI-gestützten Sprachklonen, die von vertrauenswürdigen Managern oder Partnern nicht mehr zu unterscheiden sind. Eine realistische Vishing-Simulation stellt solche Anrufe kontrolliert nach, bevor es ein echter Angreifer tut.

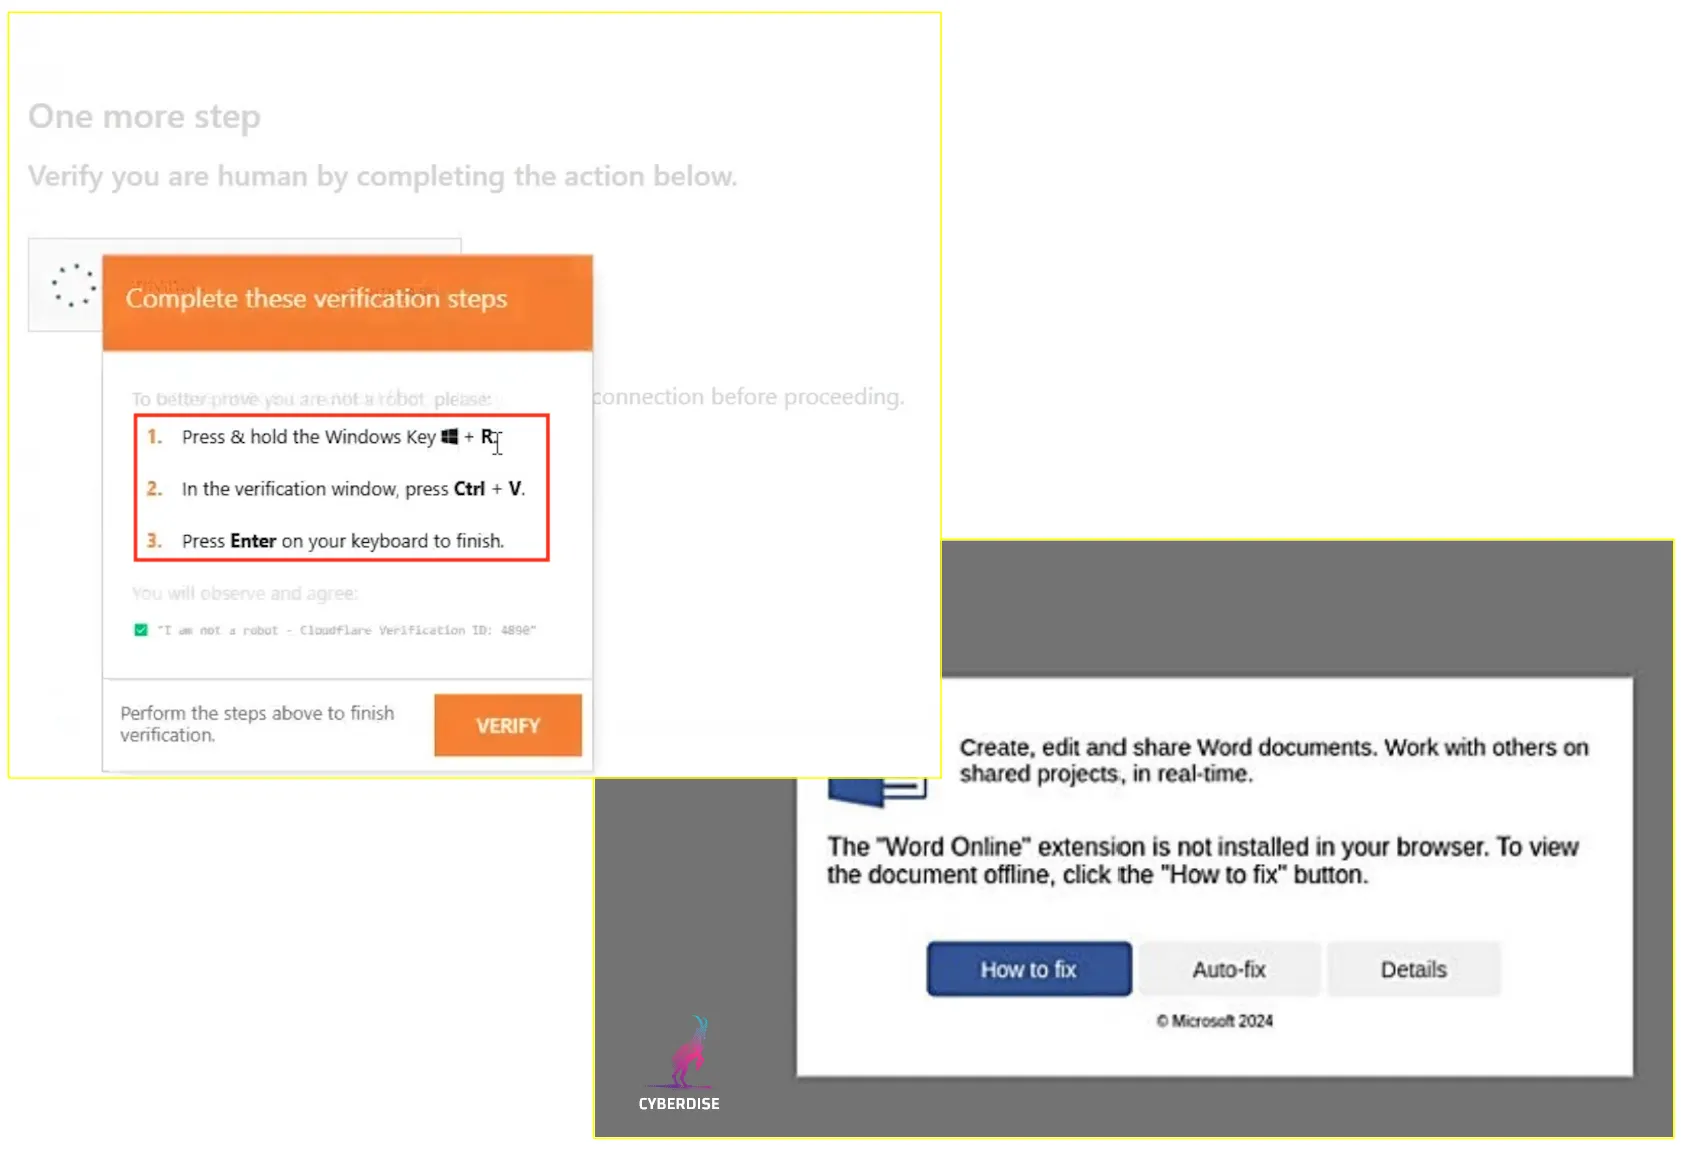
Zwei Beispiele für ClickFix-Köder: eine gefälschte Verifizierungsseite, die zu Windows + R, dann Ctrl + V und Enter auffordert, und eine gefälschte Microsoft-Word-Fehlermeldung mit der Schaltfläche «How to fix»
clickfixClickFix: wenn der Nutzer den Angriff ausführt

ClickFix fordert Mitarbeitende nicht auf, einen bösartigen Anhang zu öffnen. Es führt sie durch einen scheinbar routinemässigen Reparatur- oder Verifizierungsschritt, bis sie den Angriff selbst ausführen. So erstellen Sie eine ClickFix-Simulation in Cyberdise Awareness – von der Szenario-Auswahl über die Zustellung bis zur Messung.