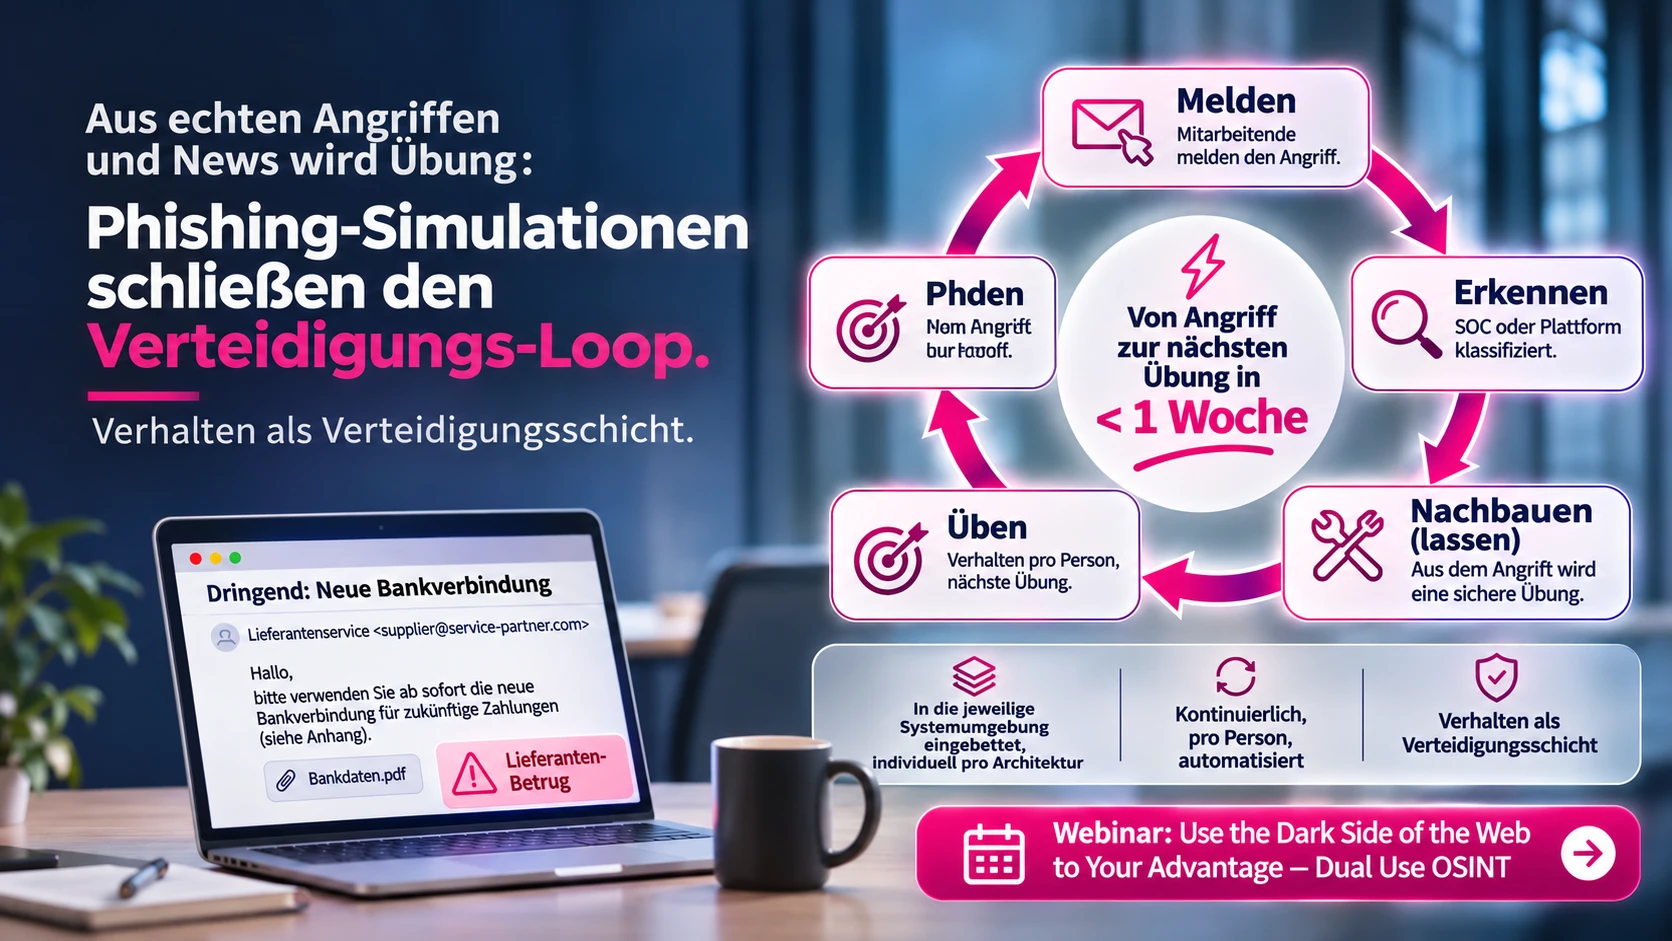
Nehmen wir ein fiktives Beispiel: einen Betrug mit Lieferantenzahlungen. Jemand aus der Finanzabteilung erhält eine überzeugende Aufforderung, die Bankverbindung eines Lieferanten zu ändern. Die gewünschte Reaktion ist klar: die Zahlung anhalten, die Anfrage über einen bekannten Kontakt prüfen und die verdächtige Nachricht melden.
Mit Behavioral Defense Engineering (BDE) verbindet Cyberdise diese menschlichen Entscheidungen in einem fortlaufenden Kreislauf mit den Security Operations: Meldung → Analyse → Response → Feedback → Übung → Verbesserung. Mitarbeitende übernehmen so eine aktive Rolle bei der Verteidigung der Organisation.
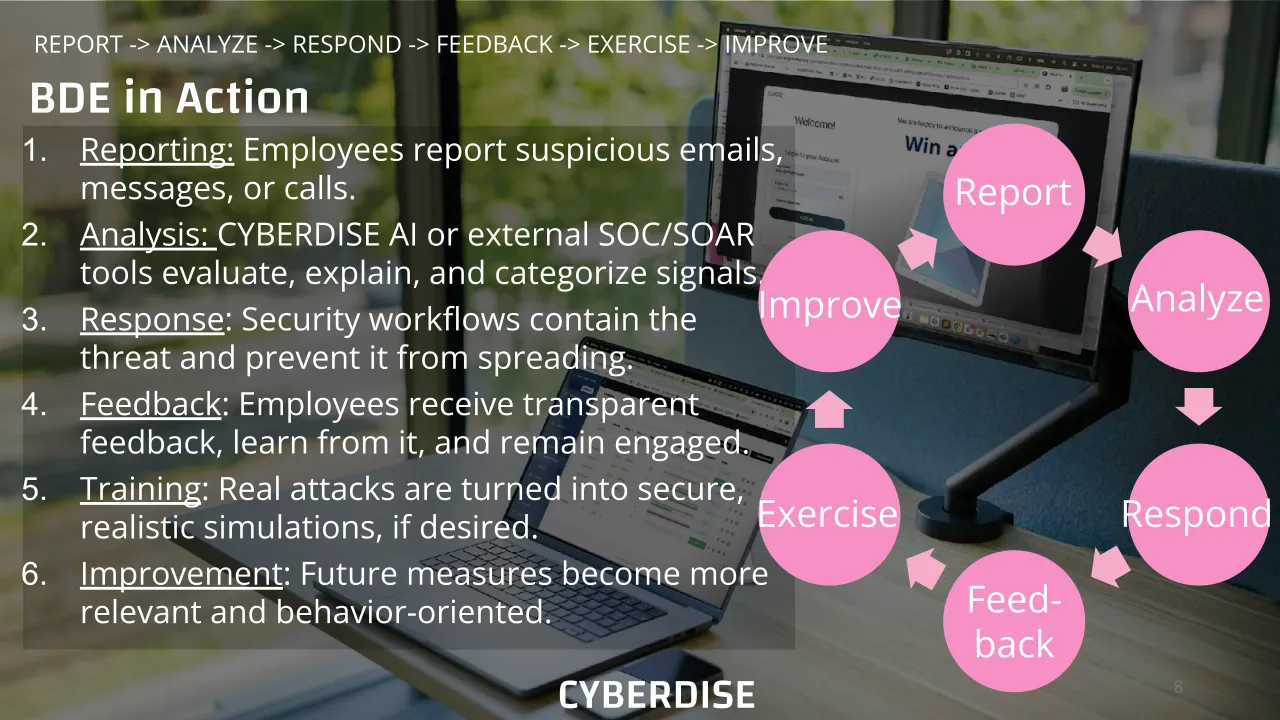
Die Übung um die Entscheidung herum aufbauen
Ein echter Phishing-Versuch verrät mehr als ein überzeugendes Design. Er zeigt, welche Handlung der Angreifer auslösen wollte: eine Zahlung freigeben, Informationen preisgeben, Zugangsdaten eingeben oder eine übliche Prüfung umgehen.
Nehmen Sie diese Entscheidung als Ausgangspunkt, wenn Sie eine Phishing-Simulation aus einem echten Angriff bauen. Im Lieferanten-Beispiel ist das Ziel, das Prüfverfahren unter Druck zu üben. Eine spätere Übung kann Lieferant, Wortlaut und Zeitpunkt verändern und so testen, ob die Person dasselbe Verfahren auch in einer neuen Situation anwendet.
Legen Sie die gewünschte Handlung fest, bevor Sie die Nachricht erstellen. So hat die Übung einen klaren Zweck, und ihre Ergebnisse lassen sich leichter interpretieren.
Phishing-Meldungen mit Analyse und Reaktion verbinden
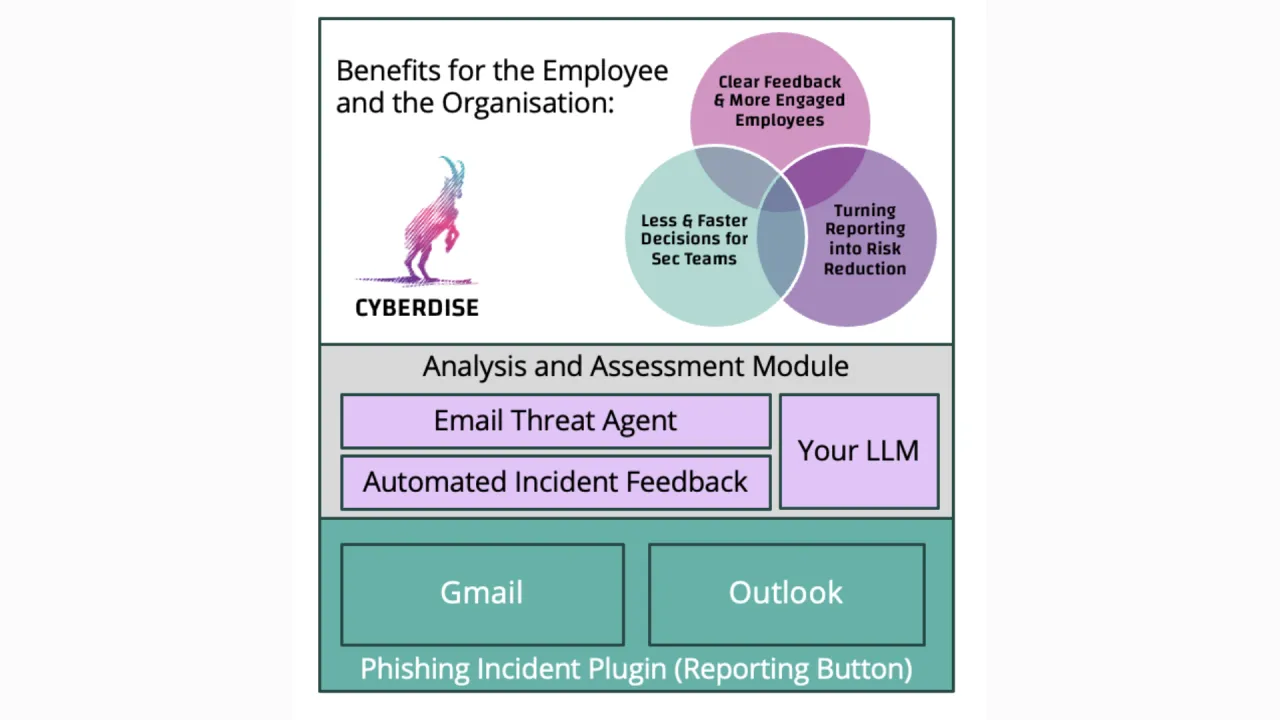
Mit dem Report-a-Phish Button können Mitarbeitende verdächtige Nachrichten melden, direkt aus Outlook oder Gmail. In der Incident Inbox liefern Nachrichtenprüfungen und der AI Message Analyzer eine Bewertung samt Erklärung, die den Operator bei der Prüfung unterstützt.
Meldungen zum selben Angriff lassen sich zu einem Incident zusammenfassen. Fallautomatisierungen und REST-API-Integrationen verbinden diesen Incident mit bestehenden SOC- und SOAR-Workflows. Je nach angebundenen Tools, Berechtigungen und Regeln reichen die möglichen Reaktionen von der Eskalation über das Blockieren eines Absenders bis zum Entfernen von Nachrichten aus den Postfächern.
Im Lieferanten-Szenario gibt die Meldung dem Security-Team die Gelegenheit, die Anfrage zu untersuchen und weitere Empfänger zu schützen. Die Übung sollte zeigen, ob diese Übergabe funktioniert.
Die Nachricht in eine sichere Phishing-Simulation verwandeln
Mail to Phish von Cyberdise schlägt die Brücke von einer echten E-Mail zur Simulationsvorlage. Prüfen Sie das Material vor dem Start: gefährliche Ziele ersetzen, Anhänge kontrollieren, unnötige Personendaten entfernen und sicherstellen, dass jede Interaktion innerhalb der Übung bleibt.
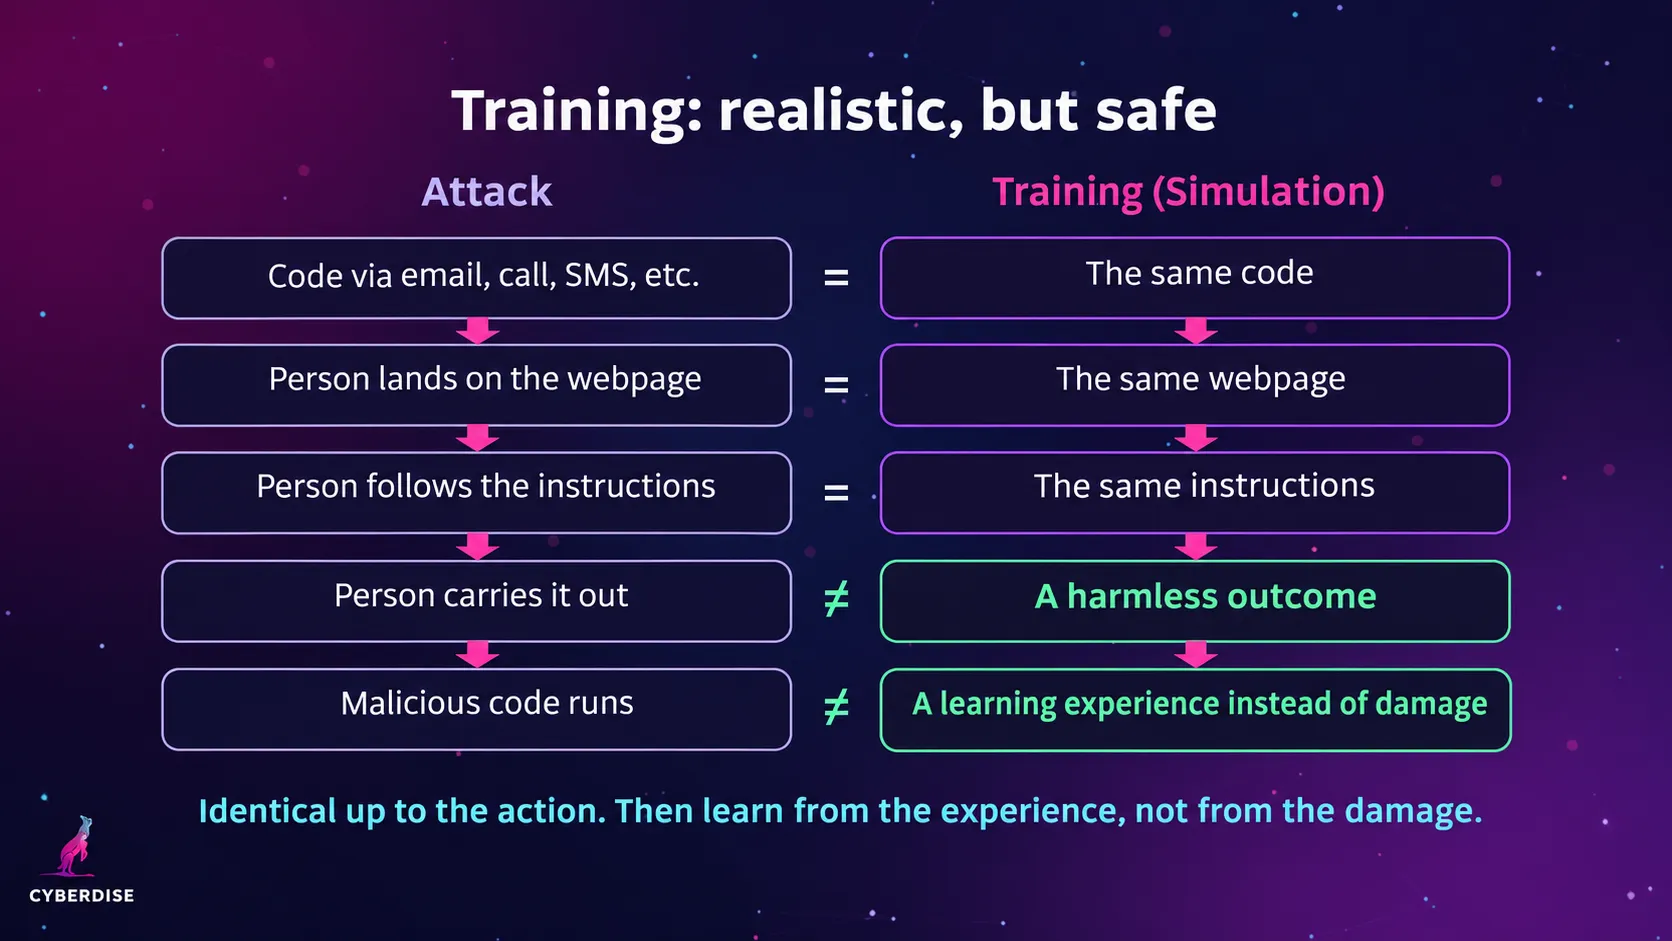
Mit dem AI Campaign Automator beschreiben Operatoren Zielgruppe, Kanäle, Sprachen und Zeitplan in normaler Sprache. Was die KI daraus generiert, prüft und genehmigt weiterhin der Operator. Personalisierung und der AI Template Translator helfen, die Übung an die Menschen anzupassen, die sie erhalten.
Im Lieferanten-Szenario kann das eine relevante Übung für Finanzabteilung und Einkauf sein, in der richtigen Sprache und mit einem klaren Lernziel: eine geänderte Bankverbindung über einen vertrauenswürdigen Weg prüfen, bevor man handelt.
Ergänzend zu Ihren eigenen gemeldeten Vorfällen liefert der Attack Template Feed von Cyberdise aktuelle Phishing-Vorlagen auf Basis echter Angriffe. Damit erhält Ihr Programm eine weitere Quelle für Szenarien, über die intern bereits gemeldeten Nachrichten hinaus.
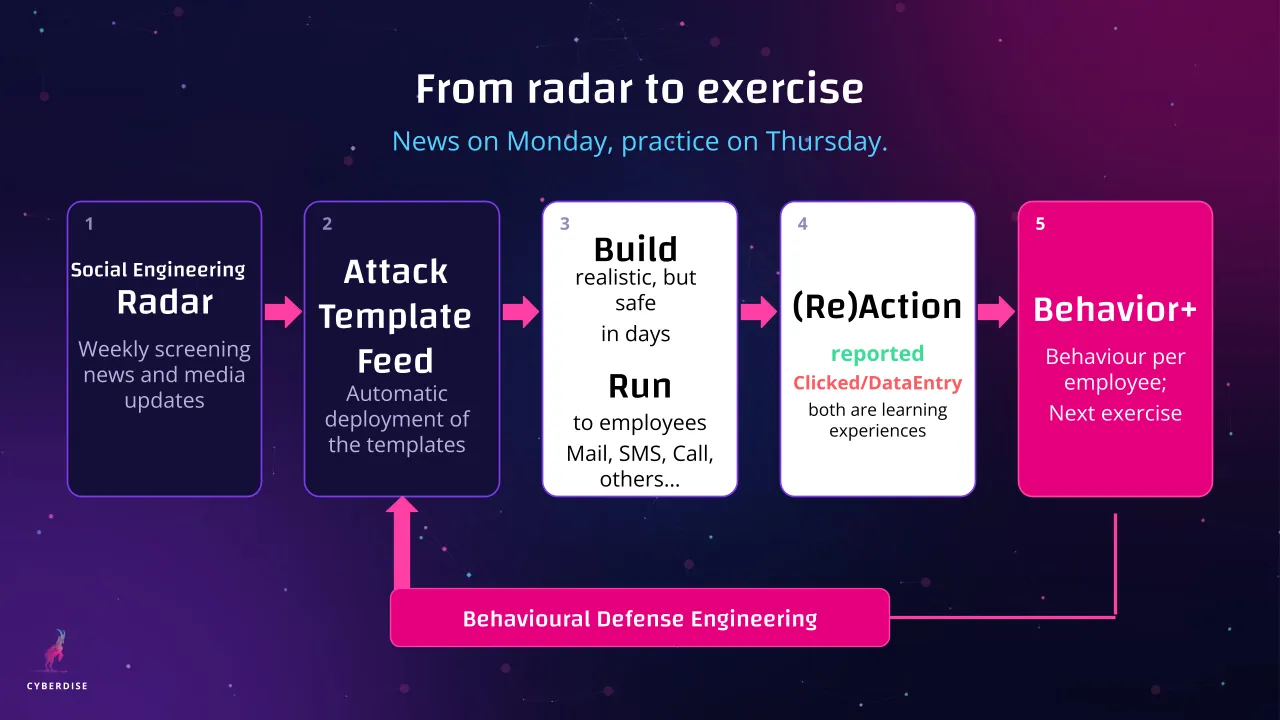
Der meldenden Person eine hilfreiche Antwort geben
Feedback gehört zum Verteidigungskreislauf. Cyberdise unterstützt konfigurierbare automatische Antworten in der Sprache der meldenden Person, mit unterschiedlichen Antworten für Übungen und externe Nachrichten.
Nutzen Sie diese Antwort, um die Meldung zu würdigen und den nächsten Schritt zu erklären. Bei einer Übung bestärken Sie, was die Person richtig gemacht hat. Bei einer Nachricht, die noch untersucht wird, unterscheiden Sie klar zwischen Eingangsbestätigung und bestätigtem Befund.
Im Lieferanten-Beispiel sollte die Rückmeldung praktisch erklären, wie man eine geänderte Bankverbindung über einen bestehenden Kontakt prüft. Die nächste Übung kann dieses Verhalten dann mit einem anderen Vorwand testen.
Messen, was im ganzen Kreislauf passiert
Cyberdise erfasst beobachtete Handlungen wie Klicks, eingegebene Daten, geöffnete Dateien und Meldungen. Werten Sie diese Verhaltensergebnisse zusammen mit den operativen Zeitstempeln Ihres Security-Teams aus, um den Ablauf zu beurteilen.
Definieren Sie jede Kennzahl einheitlich und vergleichen Sie Übungen mit ähnlichem Schwierigkeitsgrad und ähnlicher Zielgruppe. Ein einfacheres Szenario kann die Klickrate senken, ohne bessere Entscheidungen zu belegen. Stimmen Sie die Zeitstempel für Meldung und Reaktion mit Ihrem SOC ab, damit alle dieselben Ereignisse messen. Für Handlungen ausserhalb der Plattform, etwa einen Rückruf beim Lieferanten, legen Sie fest, wie die Übung festhält, ob die Prüfung stattgefunden hat.
Jede Übung für das Verteidigungsteam nutzbar machen
Ein gemeldeter Angriff kann eine sofortige Reaktion, eine hilfreiche Antwort an die meldende Person und eine gezielte Übung für Kolleginnen und Kollegen auslösen. Wiederholtes Üben liefert dann Belege dafür, wie Menschen mit der nächsten Variante umgehen.
Geschwindigkeit zählt vor allem nach der Zustellung: wie schnell die erste Meldung beim Security-Team ankommt und wie schnell die Reaktion die Bedrohung eindämmt.
Genau darum geht es beim Behavioral Defense Engineering: Handeln der Mitarbeitenden, Security Operations und kontinuierliches Üben so verbinden, dass sich alles gegenseitig verbessert.
Awareness verhindert keine Angriffe. Verhalten schützt. Geschwindigkeit entscheidet.
Buchen Sie eine Cyberdise-Demo und sehen Sie den ganzen Weg: von der gemeldeten Nachricht über Analyse, Reaktion und Feedback bis zur passenden Phishing-Simulation.