TerminalFix, gefälschtes CAPTCHA, PowerShell: Würden Ihre Mitarbeitenden einen solchen Angriff erkennen und richtig reagieren?
Wenn von Phishing-Simulationen die Rede ist, denken die meisten an eine verdächtige E-Mail, einen Link und eine gefälschte Microsoft-Anmeldeseite. Das ist nicht falsch. Aber ich glaube, dieser Blick ist inzwischen etwas zu eng geworden.
Der Cyberangriff auf die Berliner Verwaltung zeigt ziemlich gut, warum.
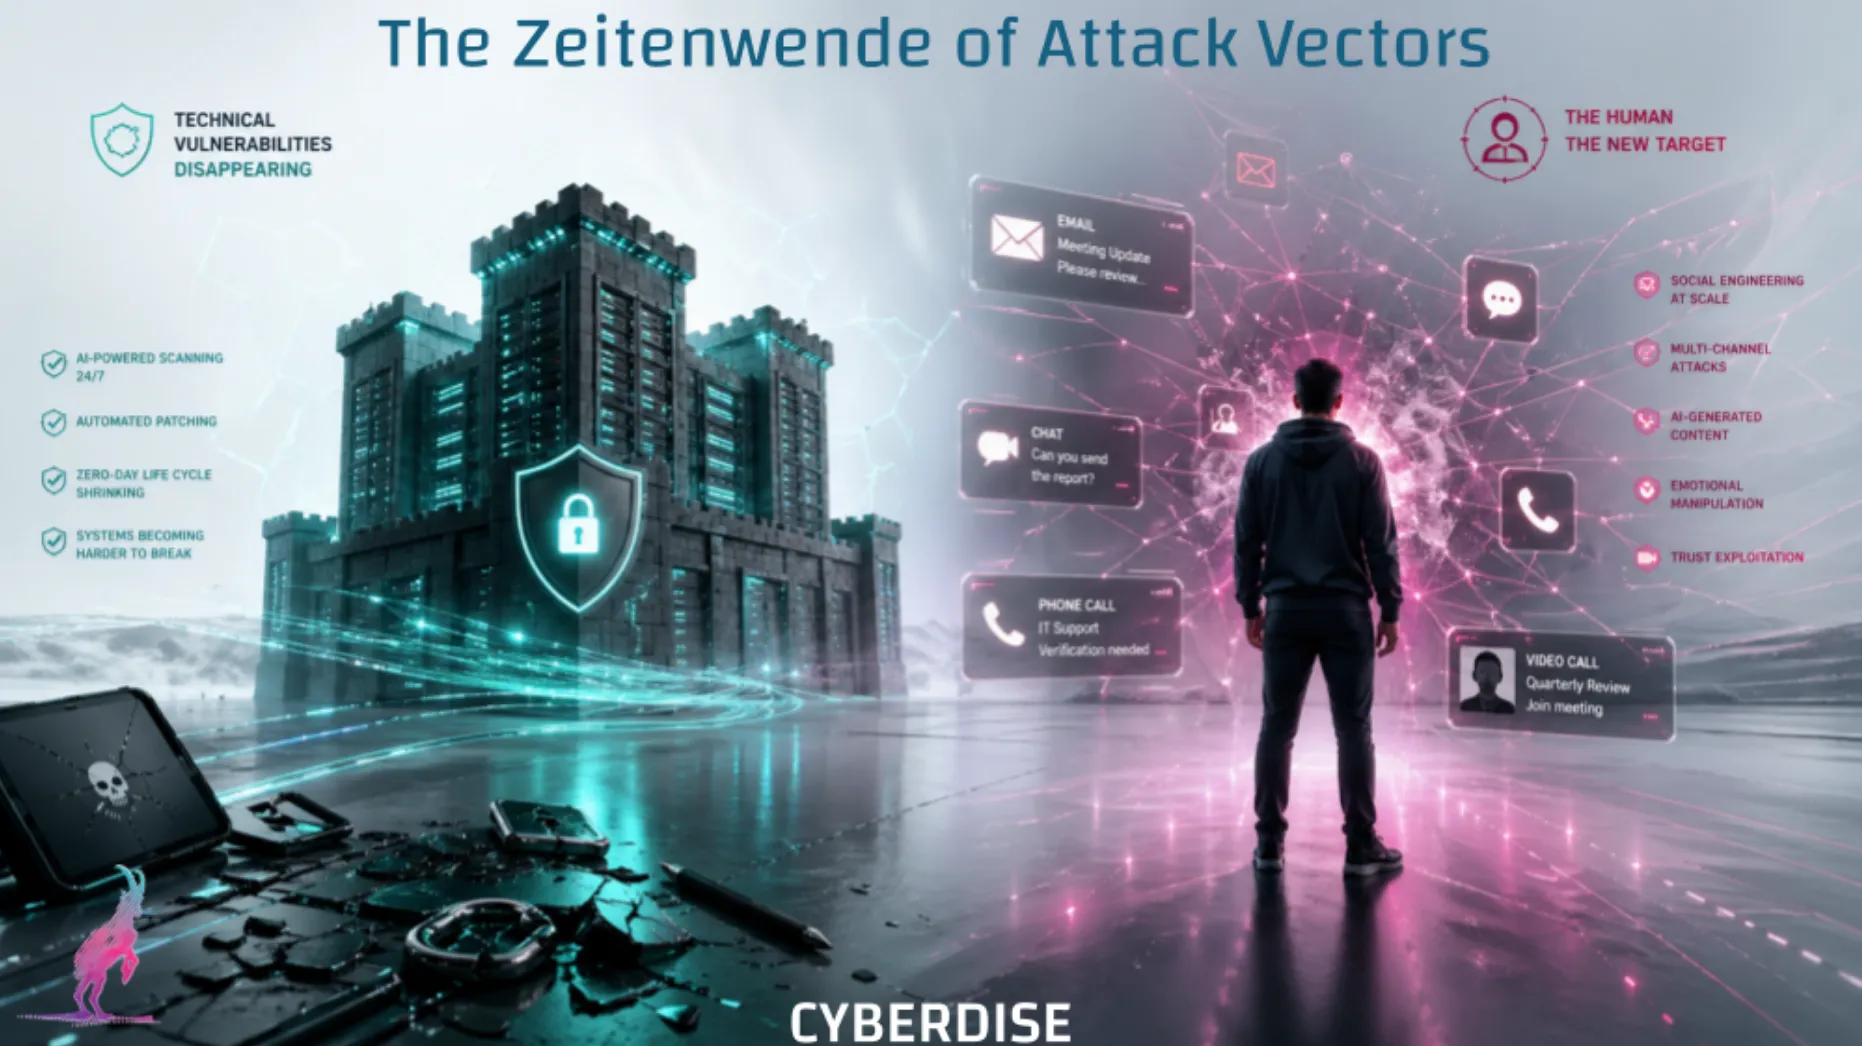
Den entscheidenden Schritt beim Berlin-Hack machte ein Mensch, kein Exploit.
Wie der TerminalFix-Angriff auf Berlin tatsächlich ablief
Der Einstieg erfolgte über einen TerminalFix-Angriff. Laut BSI wurden darüber zwei Berliner Senatsverwaltungen kompromittiert, Stadtentwicklung und Mobilität. TerminalFix ist eine ClickFix-Variante, die der Gruppe Rhysida zugerechnet wird. Wer es praktisch mag: Wir haben bereits beschrieben, wie Sie eine ClickFix-Simulation in Cyberdise erstellen.
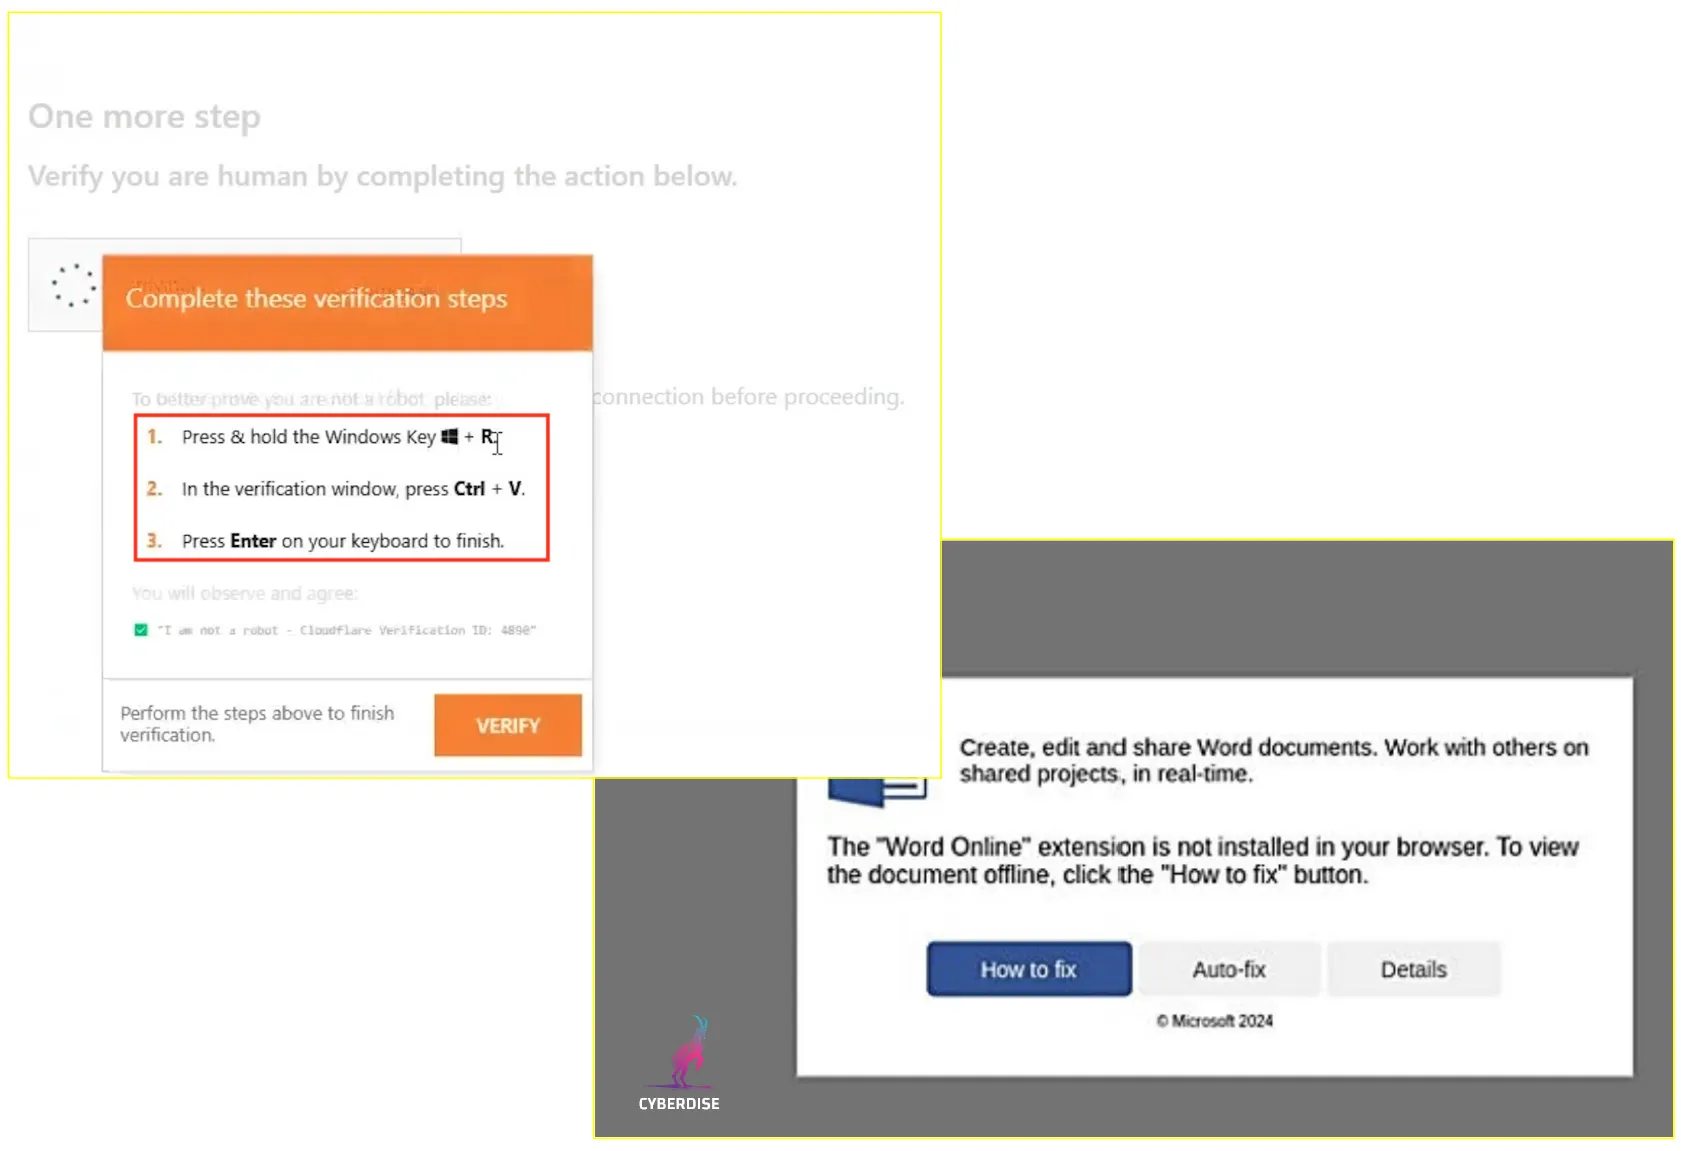
Jemand gelangte auf eine manipulierte Website, vermutlich über eine Phishing-E-Mail. Ein Link in einem Forum oder in den sozialen Medien funktioniert genauso gut. Dort erschien etwas, das wie ein ganz normales Cloudflare-CAPTCHA aussah.
Nur wollte dieses CAPTCHA nicht herausfinden, ob ein Mensch vor dem Bildschirm sitzt. Es sollte den Menschen dazu bringen, den entscheidenden Schritt des Angriffs selbst auszuführen.
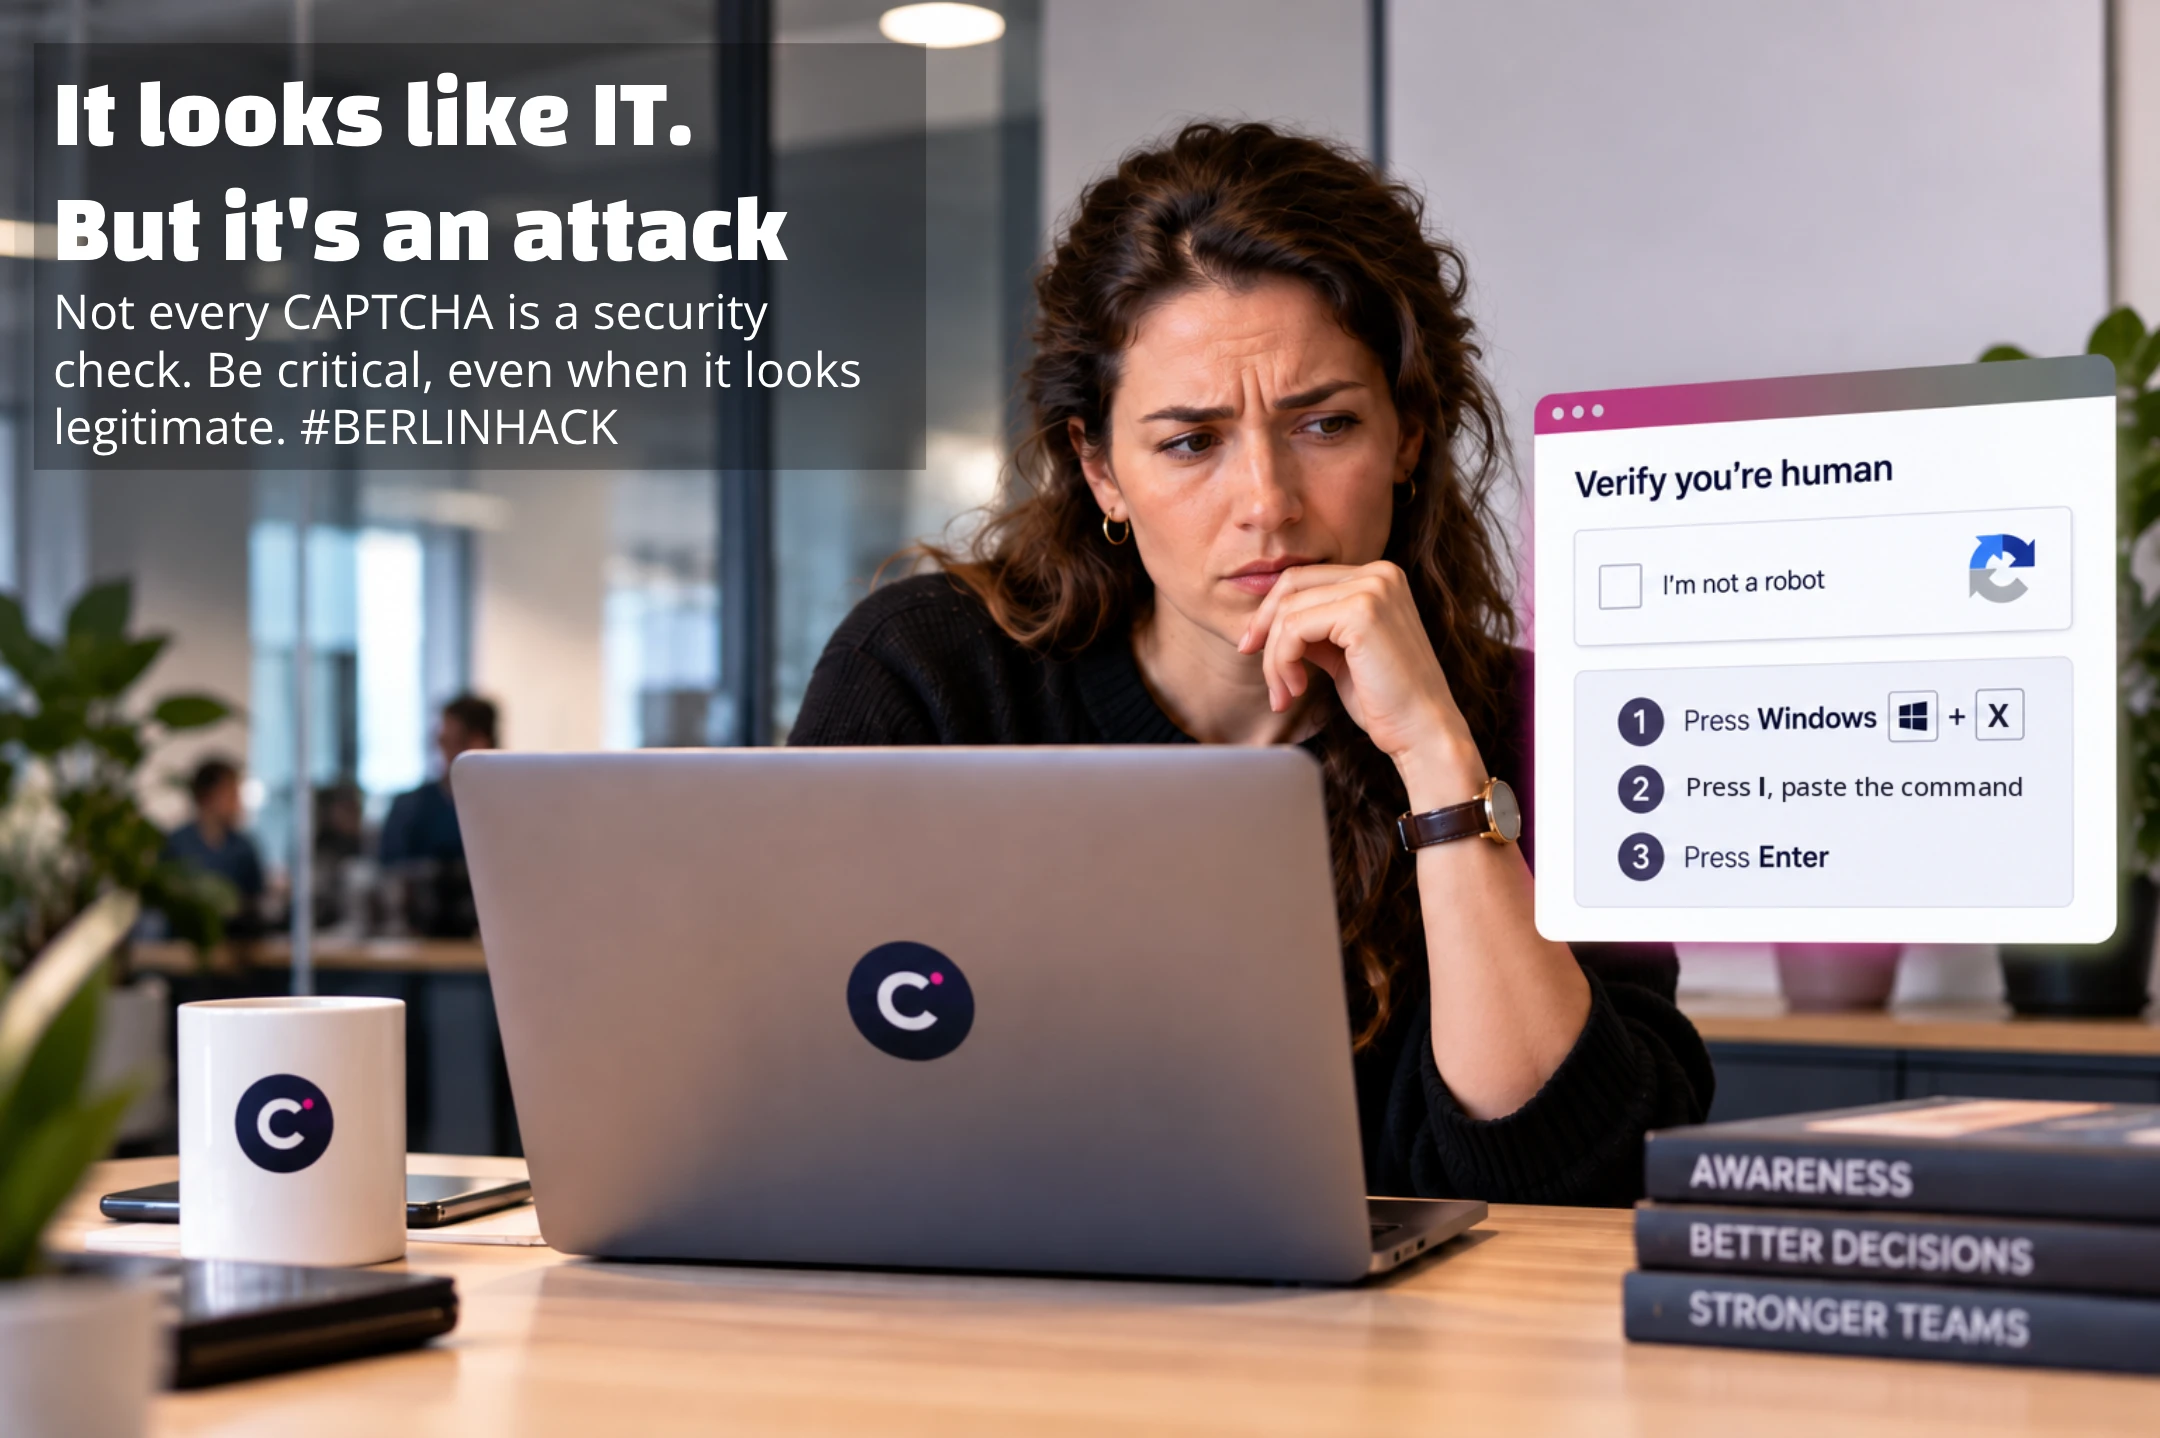
Die Seite selbst legte einen schädlichen PowerShell-Befehl in die Zwischenablage. Dann wurde der Benutzer Schritt für Schritt angeleitet, das Windows-Terminal zu öffnen (Windows+X, dann I) und den Befehl einzufügen. Während das gefälschte CAPTCHA weitere Schritte verlangte, lud der Befehl im Hintergrund unbemerkt die erste Stufe der Malware herunter.
Das Ergebnis war ein infiziertes System und am Ende die Veröffentlichung von rund 1,44 Millionen Dateien im Darknet, nach Angaben der Angreifer etwa 5,7 Terabyte. Zuvor hatte Berlin sich geweigert, das Lösegeld zu zahlen.
Was ich daran interessant finde: Für den entscheidenden Schritt brauchte es keine exotische technische Schwachstelle. Es brauchte einen Menschen, der einer plausibel wirkenden Anweisung folgte.
Trainieren wir vielleicht immer noch zu oft die Phishing-E-Mail, statt den Angriff selbst?
Social Engineering ist von der Nachricht in den Prozess gewandert
Die Manipulation steckt nicht mehr unbedingt in der Nachricht selbst. Sie ist in den Prozess eingebettet.
«Bestätigen Sie, dass Sie ein Mensch sind.»
«Ihr Dokument kann nicht angezeigt werden.»
«Drücken Sie Windows+X, dann I, und fügen Sie diesen Befehl ein.»
Für viele Mitarbeitende sieht das nicht sofort nach einem Cyberangriff aus. Es sieht nach IT aus. Und die meisten von uns sind keine IT-Fachleute, also folgen wir eher dem, was uns die «IT» sagt.
Genau deshalb reicht es nicht mehr, Menschen beizubringen, verdächtige Absender oder Links zu erkennen. Sie müssen auch lernen, ungewöhnliche Prozesse, Anweisungen und Situationen zu hinterfragen.
Lässt sich ein TerminalFix-Angriff üben, bevor er passiert?
Ja, natürlich! ☺ Genau solche Szenarien lassen sich mit CYBERDISE simulieren.
Mit CYBERDISE können Unternehmen personalisierte Phishing- und Spear-Phishing-Simulationen erstellen, Websites als realistische Landingpages nachbauen und verschiedene Angriffsszenarien in einer einzigen Kampagne kombinieren. Auch KI-gestützte Hyperpersonalisierung ist möglich.
So lassen sich zum Beispiel ClickFix- und TerminalFix-Szenarien bauen: Mitarbeitende landen auf einer simulierten Website, sehen ein gefälschtes CAPTCHA oder eine scheinbare IT-Anweisung und müssen entscheiden, wie sie reagieren. Selbstverständlich ohne echten Schadcode.
Die Simulation ist realistisch genug, um genau das Verhalten zu beobachten, auf das es bei einem echten Angriff ankommt.
CYBERDISE unterstützt ausserdem Simulationen von QR-Code-Angriffen. Mit dem Omnichannel Add-on lassen sich Simulationen auf weitere Kanäle wie SMS, Telefon oder Microsoft Teams ausweiten und zu verbundenen Angriffsketten kombinieren. Das ist auch der Grund, warum Vishing zur nächsten Front im Social Engineering wird.
In einem solchen Szenario ist die E-Mail vielleicht nur der Anfang. Danach kommt eine SMS oder eine Teams-Nachricht. Ein Anruf. Ein QR-Code. Und schliesslich die manipulierte Website.
Denn genau so funktionieren auch echte Angriffe immer häufiger.
Es geht nicht darum, jemanden beim Klicken zu ertappen
Eine gute Simulation soll nicht beweisen, dass jemand einen Fehler gemacht hat. Sie soll dafür sorgen, dass sich die Person beim nächsten Angriff anders verhält.
Genau hier setzt Behavioral Defense Engineering (BDE) an. Nicht nur Wissen vermitteln, sondern Verhalten üben: erkennen, entscheiden, reagieren und melden.
Unsere Studie mit der Hochschule Luzern (HSLU) zeigt, dass realistische, personalisierte Übungen mit KI-gestütztem Spearphishing zu ~60 % besserem Risikoverhalten führen. An der Studie nahmen 539 Personen teil; in der Spearphishing-Gruppe sank der Anteil derer, die Zugangsdaten eingaben, von rund 11 % auf 4 %.
Melden macht Mitarbeitende zu Sensoren
Und der letzte Schritt ist mindestens so wichtig wie der erste: das Melden.
Mit CYBERDISE BDE (Behavioral Defense Engineering) lassen sich verdächtige Nachrichten direkt aus Outlook oder Gmail melden. Meldungen von Mitarbeitenden können zu Incidents und Cases werden, automatisierte Prozesse auslösen und analysiert werden. Über API- und SOC/SOAR-Integrationen fliessen diese Signale direkt in bestehende Sicherheitsprozesse. Und wie und was Mitarbeitende melden, ist genauso wichtig wie die Frage, ob sie überhaupt melden.
Mitarbeitende sollen dann nicht mehr nur Angriffe vermeiden. Sie werden zu Sensoren im Verteidigungssystem.
Und bei einem echten Vorfall kann das die Zeit zwischen «Da stimmt etwas nicht» und «Unser Security-Team weiss Bescheid» verkürzen.
Ein CISO eines grossen Unternehmens hat mir erzählt, dass unser Melde-Button diese Zeit um acht Stunden verkürzt hat!
Der nächste Angriff wird anders aussehen
Der nächste Angriff wird wahrscheinlich anders aussehen. Vielleicht ohne TerminalFix oder CAPTCHA. Vielleicht beginnt er mit einem QR-Code, gefolgt von einem Anruf oder einer SMS.
Deshalb halte ich es auch für einen Fehler, aus dem Berliner Angriff einfach ein weiteres «ClickFix-Training» zu machen.
Die bessere Antwort ist die Fähigkeit, aktuelle Angriffsmethoden schnell in realistische Übungen zu übersetzen. Genau dafür bauen wir CYBERDISE.
Als Schweizer Cybersecurity-Unternehmen entwickeln wir eine Produktsuite, mit der Organisationen nicht nur gegen die Angriffe von gestern trainieren, sondern gegen die Angriffsmuster, die ihre Mitarbeitenden heute tatsächlich sehen. Unsere Positionierung fasst diesen Anspruch zusammen: «Swiss Cybersecurity Made for Europe.»
Aus meiner Sicht zeigt der Berlin-Hack also nicht einfach, dass jemand einen Fehler gemacht hat. Er zeigt, dass Angreifer ständig und im industriellen Massstab mit neuen Wegen experimentieren, menschliches Verhalten auszunutzen.
Vielleicht sollten wir genau dieses Verhalten auch trainieren. Nur eben vorher. Und ohne 1,44 Millionen veröffentlichte Dateien.
So Long, Palo
Wir machen den Menschen zum Teil der Lösung, nicht zum Teil des Problems.
BSI, Version 1.0: Deutsche Institutionen über TerminalFix-Kampagne kompromittiert, Cybersicherheitswarnung, 4. September 2026.
heise online, BSI erklärt ersten Angriffsvektor auf Berliner Behörden, 7. September 2026, mit der Bestätigung des BSI auf Mastodon und der Chronologie des Vorfalls.
Süddeutsche Zeitung, Was bisher über das Datenleck der Berliner Verwaltung bekannt ist, 5. September 2026: 1,44 Millionen Dateien bzw. rund 5,7 TB, Angaben der Angreifer.
Stacho, P. & Pugnetti, C., Leveraging AI-enabled Spearphishing to Enhance Cybersecurity, Hochschule Luzern (HSLU), CYBERDISE Awareness AG und GLB Group, Innosuisse-Forschungsprojekt 73275.1 INNO-ICT, 2025: n = 539, vier Kohorten; in der Spearphishing-Gruppe sank die Eingabe von Zugangsdaten von rund 11 % auf 4 %.
Weiterlesen: So erstellen Sie eine ClickFix-Simulation mit Cyberdise Behavioral Defense Engineering