Human Defense Month geht nach Nürnberg.
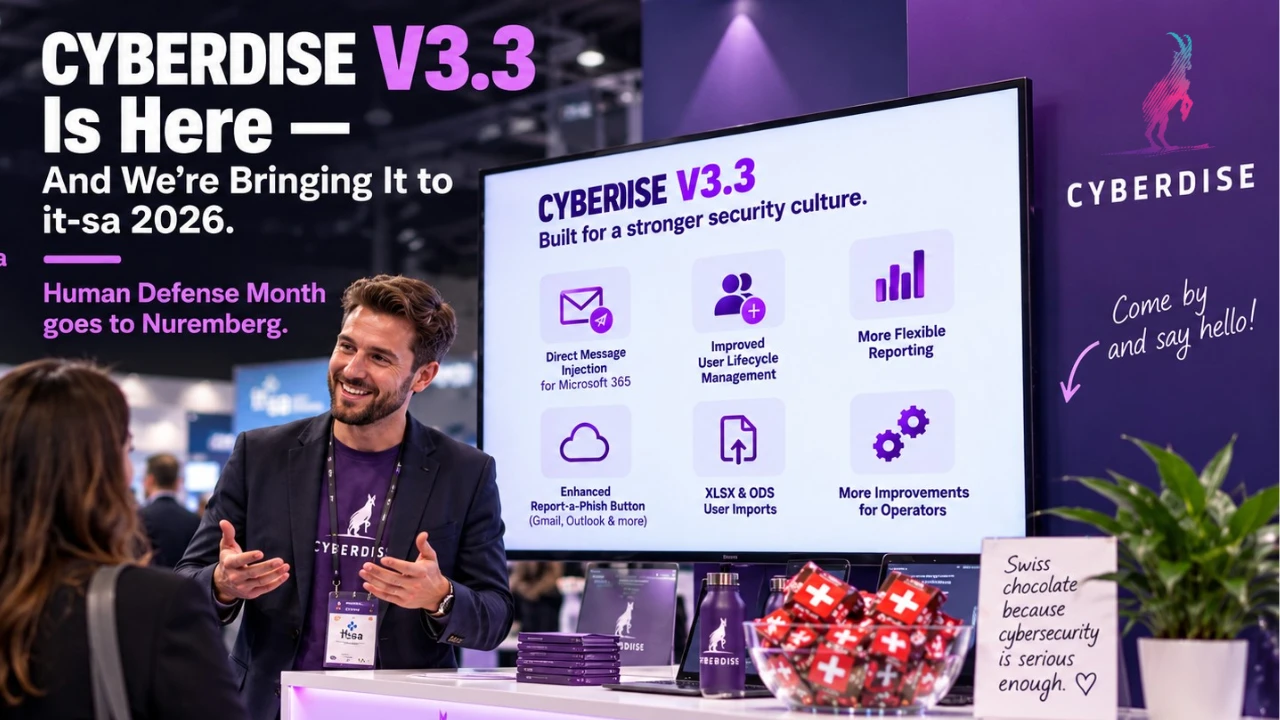
Vom 27. bis 29. Oktober 2026 ist CYBERDISE auf der it-sa in Nürnberg. Sie finden uns in Halle 7, Stand 301a.
Wenn Sie vor Ort sind, schauen Sie bei uns vorbei ☺ Palo, Sebastian und Joel freuen sich auf Kunden, Partner, Awareness-Fachleute und alle, die mit uns sprechen möchten, nicht nur über Behavioral Defense Engineering.
Und ja, es gibt noch einen Grund für einen Besuch: Bei uns wartet Ihre Schweizer Schokolade. 🇨🇭🍫 Cybersecurity ist schliesslich ernst genug.
Was ist neu in Cyberdise V3.3
Mit der it-sa startet auch CYBERDISE V3.3, unser Human Defense Month Release.
V3.3 bringt zahlreiche Verbesserungen für Operatoren, besonders bei Phishing-Simulationen, beim Melden von Nachrichten, in der Benutzerverwaltung und in der täglichen Administration.
Eine der grösseren Neuerungen ist Direct Message Injection für Microsoft 365. CYBERDISE kann Simulationsnachrichten jetzt über die Microsoft Graph API direkt in Microsoft-365-Postfächer zustellen. Das verbessert die Zustellbarkeit und kann den üblichen Aufwand für SMTP-Filterung und Whitelisting deutlich reduzieren.
Auch das Lifecycle-Management der Benutzer haben wir verbessert. Benutzer, die aus einem angebundenen Verzeichnis verschwinden, müssen nicht mehr zusammen mit ihren historischen Kampagnendaten verschwinden: Diese Benutzer lassen sich jetzt archivieren, später wiederherstellen oder gemäss Ihren Aufbewahrungseinstellungen endgültig löschen.
Melden wird flexibler
Auch der CYBERDISE Report-a-Phish Button hat mehrere Updates erhalten.
Gmail und Outlook! Simulations-E-Mails und echte verdächtige Nachrichten können jetzt unterschiedliche Meldewege nehmen. Die Outlook-Unterstützung umfasst neu auch geteilte Postfächer, Gruppenadressen und zusätzliche Konten, und der Button funktioniert auch in Umgebungen ohne Azure, etwa mit Exchange on-premises und anderen Mail-Setups. Gemeldete Nachrichten lassen sich zudem in weiteren Formaten weiterleiten, unter anderem als EML-Anhang. So bleibt die Originalnachricht für die weitere Analyse erhalten.
Was sich Operatoren sonst noch gewünscht haben
Benutzerimport: V3.3 ermöglicht ausserdem Benutzerimporte aus XLSX- und ODS-Dateien, mit Feldzuordnung, Validierung, Datenbereinigung und Importvorschau.
Administration und Sicherheit: Dazu kommen besseres Logging, ausgehendes TLS, Proxy-Unterstützung, strengere Zugriffskontrollen für das Benutzerportal und ein erweiterter Import und Export von Vorlagen, auch im Cyberdise- und SCORM-Format mit den zugehörigen Komponenten und Sprachversionen.
Zum Schmunzeln: Und weil V3.3 auch unser Human Defense Month Release ist, haben wir vielleicht das eine oder andere eingebaut, das deutlich weniger ernst ist. Schauen Sie sich in Ihrer eigenen CYBERDISE-Instanz um ;-)
Cyberdise V3.3 live auf der it-sa 2026
Wenn Sie V3.3 in Aktion sehen, über Ihr eigenes Awareness- oder Behavioral-Defense-Engineering-Programm sprechen oder einfach Schweizer Schokolade abholen möchten: Palo, Sebastian und Joel freuen sich auf Ihren Besuch.
Die vollständigen Release Notes zu CYBERDISE V3.3 lesen (auf Englisch)
Und falls Sie den Human Defense Month noch nicht kennen: Entdecken Sie das kostenlose Human Defense Month 2026 Community Kit
Der Alltag ist ernst genug, lassen Sie uns diesen Monat gemeinsam etwas Spass haben. :-)
So long, Palo