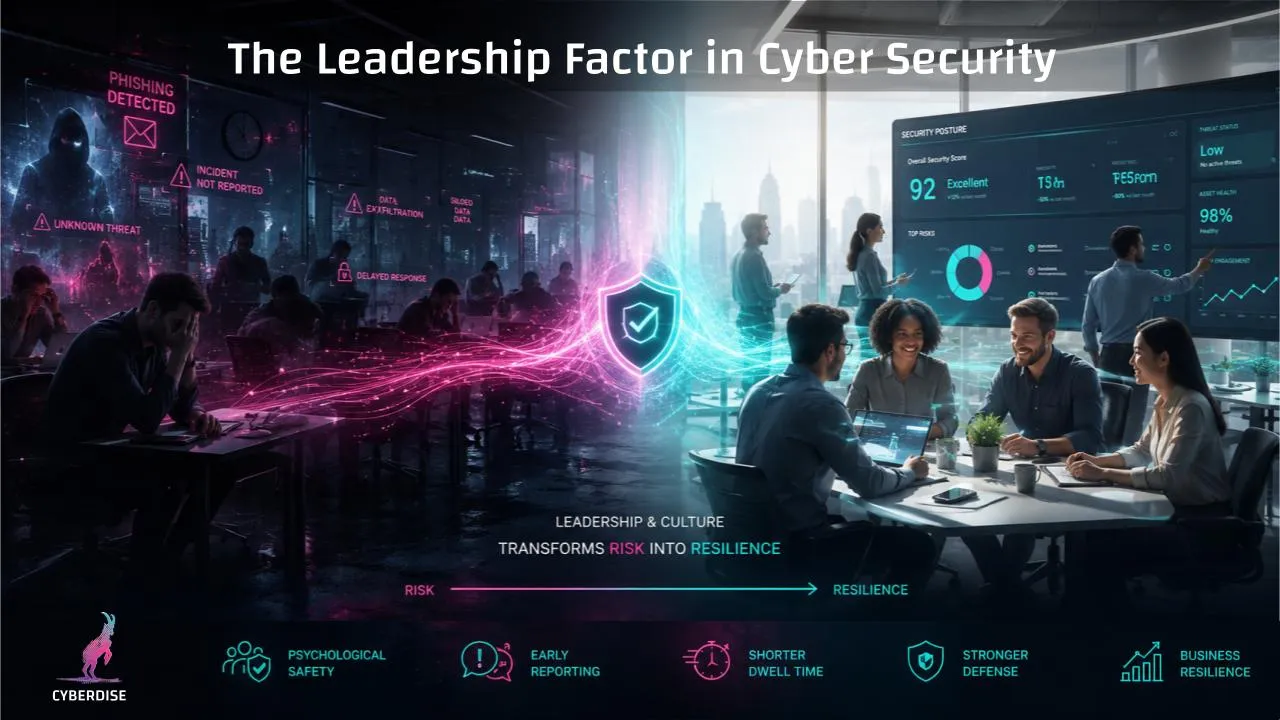
Ein Blick darauf, was die Führungsstile aus Good to Great und Multipliers für die Cybersicherheit eines Unternehmens bedeuten – von Vorfällen, die aus Angst verschwiegen werden, bis zu Teams, die bei einer Cyberattacke sofort eigenständig handeln.
Studien, Leitfäden und Einordnung zu Behavioral Defense.

Ein Blick darauf, was die Führungsstile aus Good to Great und Multipliers für die Cybersicherheit eines Unternehmens bedeuten – von Vorfällen, die aus Angst verschwiegen werden, bis zu Teams, die bei einer Cyberattacke sofort eigenständig handeln.

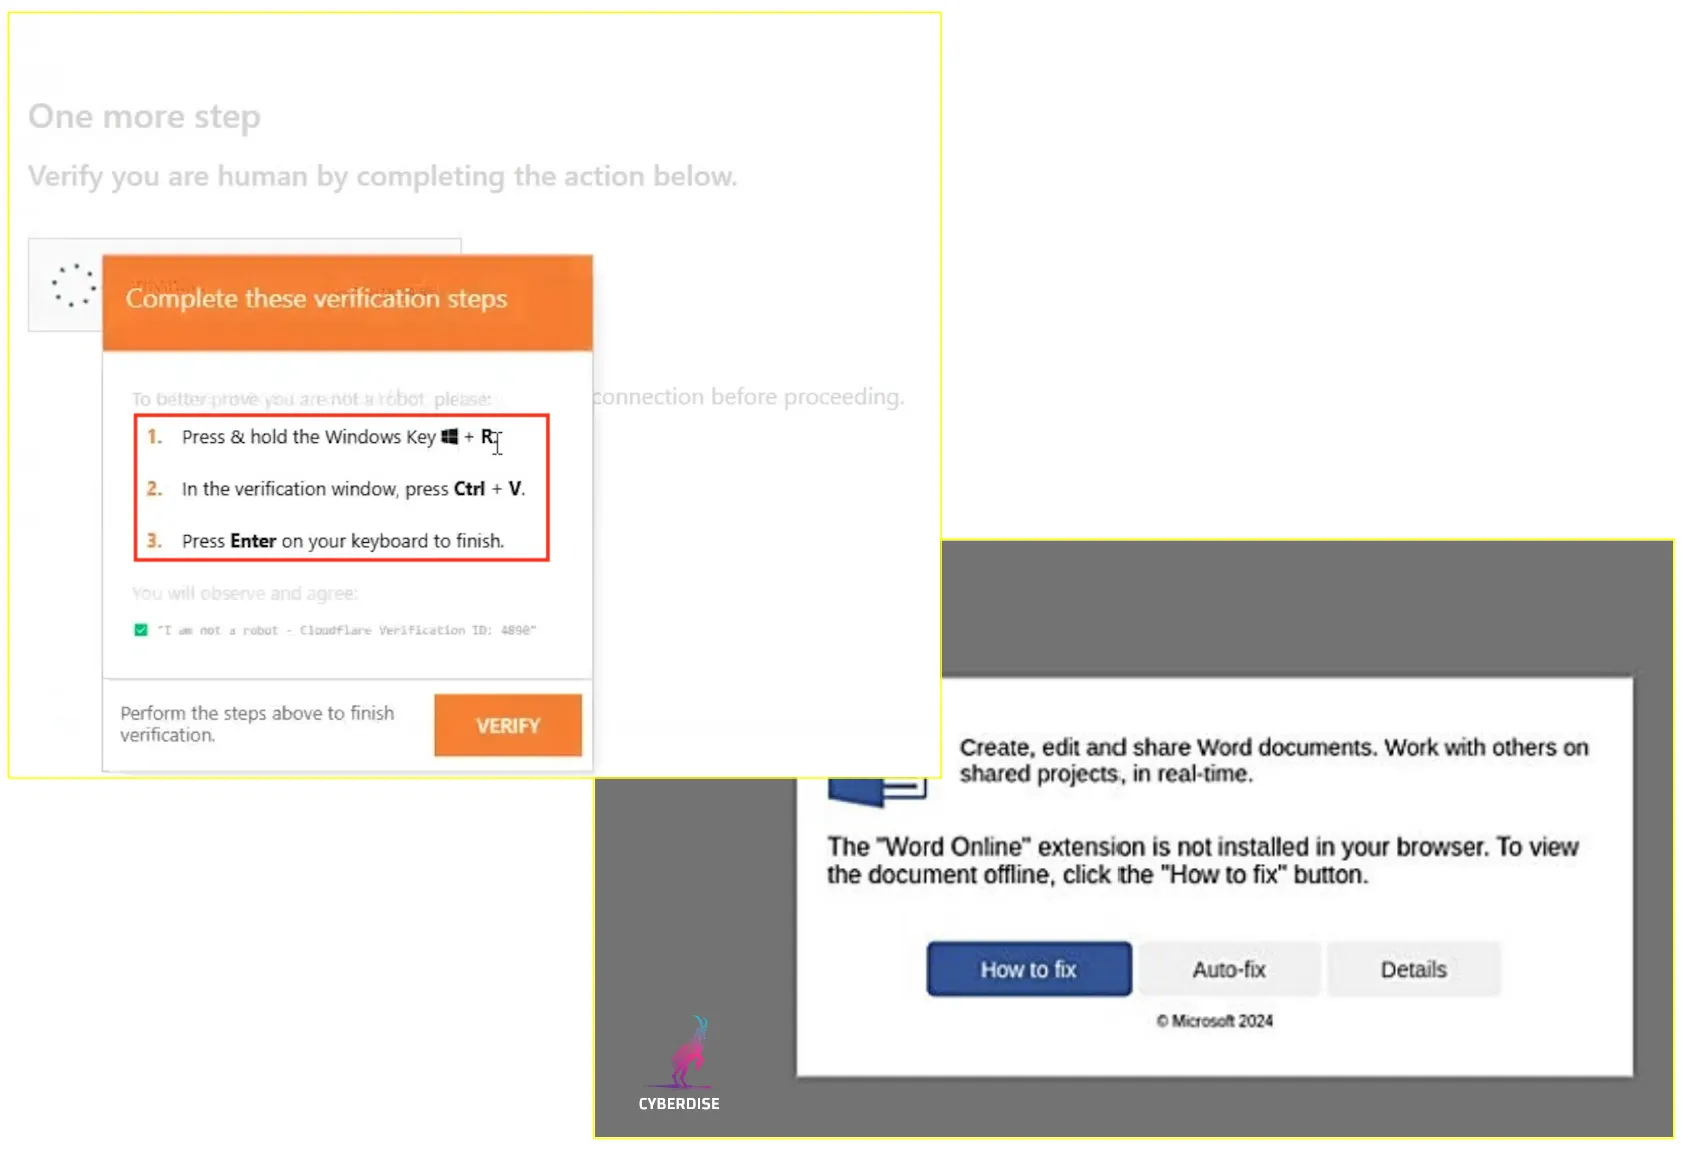
ClickFix fordert Mitarbeitende nicht auf, einen bösartigen Anhang zu öffnen. Es führt sie durch einen scheinbar routinemässigen Reparatur- oder Verifizierungsschritt, bis sie den Angriff selbst ausführen. So erstellen Sie eine ClickFix-Simulation in Cyberdise Awareness – von der Szenario-Auswahl über die Zustellung bis zur Messung.

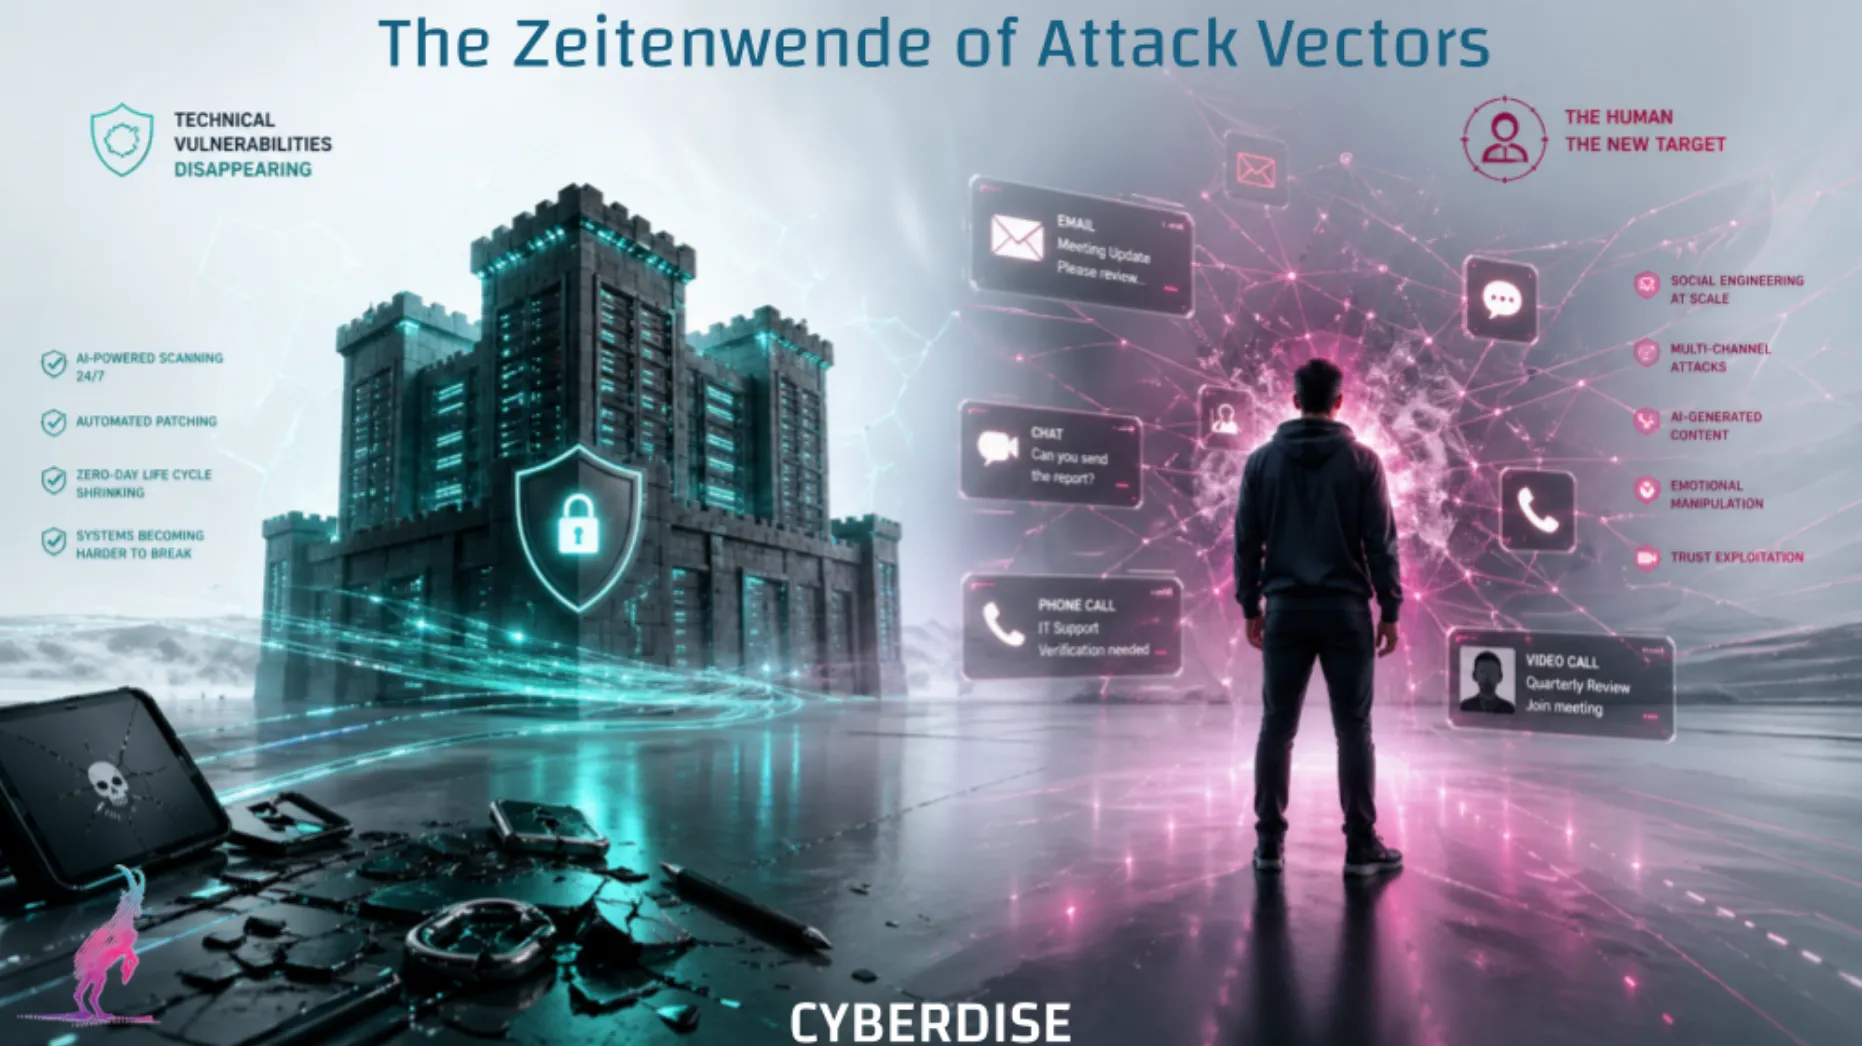
Was passiert, wenn zukünftig technische Schwachstellen verschwinden – und der Mensch zum primären Angriffsziel wird? Wir sprechen aktuell viel darüber, dass KI der bessere Hacker wird. Das ist nur die erste Phase; die eigentliche Wende beginnt danach.

Das Schweizer IT-Fachmedium itbusiness.ch hat Cyberdise vorgestellt, und der Titel bringt es auf den Punkt: Cyberabwehr beginnt beim Verhalten. Im Artikel vom Juni 2026 argumentiert itbusiness.ch, dass Security-Awareness-Trainings allein Unternehmen nicht mehr schützen.

Seit zwei Jahrzehnten vermitteln Security-Awareness-Programme theoretisches Wissen — und das messbare Risiko im Unternehmen blieb hoch. Mit Behavioral Defense Engineering und der Plattformversion V3.2 behandelt CYBERDISE menschliches Verhalten als operativen Bestandteil der IT-Sicherheit statt als Compliance-Kriterium.

Cyberdise wechselt von der traditionellen Security Awareness zu Behavioral Defense Engineering (BDE). Mitarbeitende wissen bereits, dass Phishing gefährlich ist, und klicken unter dem Druck des täglichen Geschäfts trotzdem: Das Problem ist kein Mangel an Wissen, sondern eine Verhaltenslücke.

Microsoft Defender for Office 365 bringt eine eigene Plattform für Phishing-Simulationen und Awareness mit. In einigen Bereichen ist sie sehr gut. In anderen zeigen sich strukturelle Grenzen sehr schnell. Dies ist ein bewusst ausgewogener Blick auf beide Seiten.

Nicht mehr primär die Software verändert heute unsere Wirtschaft und Gesellschaft, sondern die Künstliche Intelligenz selbst. Knappe Strom- und Rechenkapazitäten könnten KI verteuern und sie zurück auf die Endgeräte bringen, wo sich persönliche Assistenten zu digitalen Zwillingen entwickeln könnten.

Anthropic machte mit «Mythos» Schlagzeilen, einem Modell, das Schwachstellen findet wie kein Mensch zuvor. Doch was passiert, wenn diese Systeme nicht nur finden, sondern systematisch alles offenlegen?

Der Claude-Entwickler Anthropic hat mit dem Modell Mythos für Schlagzeilen gesorgt, das aussergewöhnlich gut darin sein soll, Sicherheitslücken in Software zu identifizieren. Viele dieser Bugs werden für Nutzer vermutlich keinen Schaden verursachen – behoben werden müssen sie trotzdem, weil KI nicht wie ein Mensch denkt.

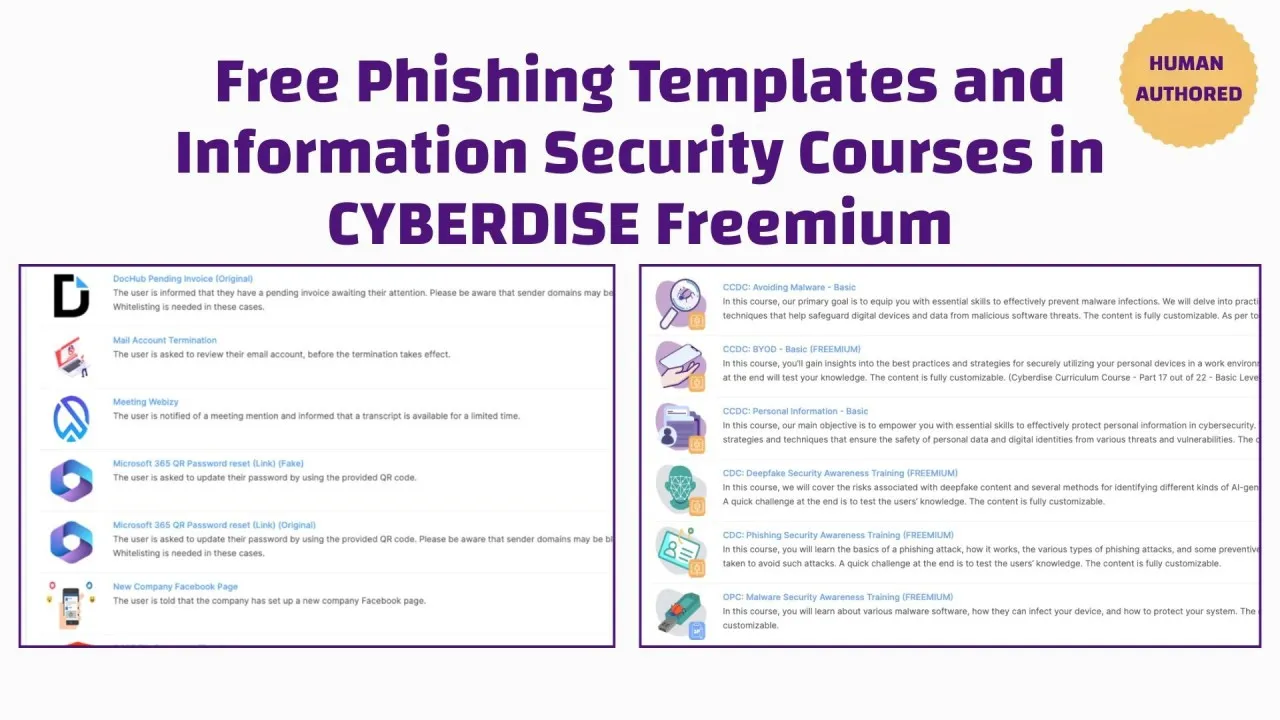
CYBERDISE Freemium ist ein kostenloses Werkzeug für Phishing-Simulationen, mit dem Du Deine Mitarbeitenden auch mit Cybersecurity Kursen schulen kannst. Alle Vorlagen kannst Du bearbeiten und auf Deine besonderen Bedürfnisse anpassen.

Eine Studie von CIO / CSO / Computerwoche, basierend auf 324 Interviews mit leitenden IT-Entscheidungsträgern in der DACH-Region, zeigt: NIS2 verändert grundlegend, wie Organisationen über Cybersicherheit denken. Zwischen Compliance und tatsächlicher Resilienz klafft jedoch weiterhin eine deutliche Lücke.